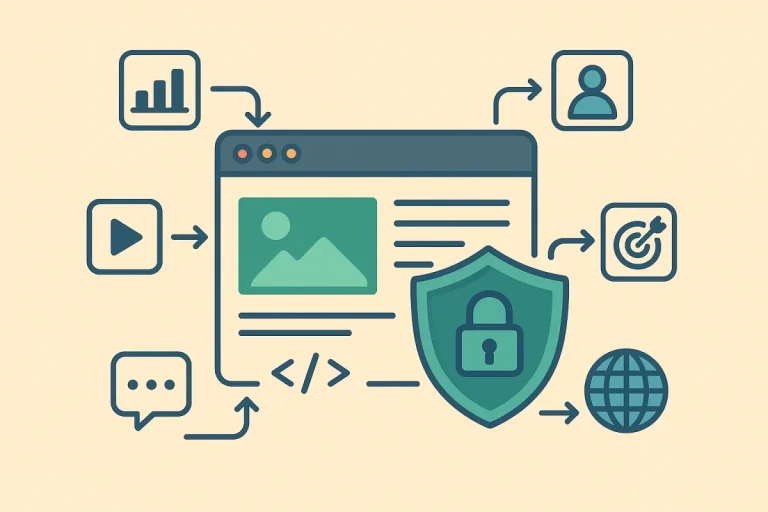


Ferramentas de analytics, anúncios, chat ao vivo, redes sociais, players de vídeo e sistemas de pagamento tornaram-se peças quase indispensáveis na estrutura de qualquer site moderno. Grande parte dessas funcionalidades depende de scripts de terceiros — códigos externos incorporados às páginas para viabilizar recursos que os próprios administradores não desenvolveram internamente.
Apesar da utilidade, especialistas em segurança digital alertam que cada tag, pixel, widget ou embed adicionado a um site representa também um ponto a mais de exposição a riscos. Isso não significa que todo script externo seja perigoso, mas sim que sua presença amplia a superfície de ataque de uma página.
Como esses scripts podem comprometer um site

Scripts de terceiros normalmente têm permissão para ler o conteúdo da página em que estão inseridos, coletar dados de quem navega, alterar elementos visuais exibidos ao usuário e estabelecer conexões com serviços externos. Essa capacidade de interação, embora necessária para o funcionamento de muitas ferramentas, também abre margem para abusos.
O ponto crítico está na dependência de terceiros: caso o fornecedor da ferramenta, a conta associada ao serviço ou a configuração utilizada seja comprometida por algum tipo de ataque, as consequências não ficam restritas a um único ponto do site. Como o script costuma ser carregado em múltiplas páginas, uma falha de segurança pode afetar simultaneamente todo o conjunto de páginas que utilizam aquele mesmo código.
Gestão de riscos sem abrir mão da funcionalidade

A recomendação para administradores de sites não é eliminar integrações que agregam valor à experiência do usuário ou ao funcionamento do negócio, mas sim adotar uma postura de vigilância constante sobre o que está rodando na página. Isso envolve mapear com clareza:
- Quais scripts estão efetivamente em execução no site;
- Por que motivo cada um deles é necessário;
- Quem detém o controle sobre esses códigos e serviços;
- Como identificar alterações inesperadas em seu comportamento.
Esse tipo de auditoria contínua é apontado como caminho para reduzir a exposição a incidentes decorrentes de scripts de terceiros, sem que isso implique renunciar a funcionalidades que trazem benefício real para o site e seus visitantes.