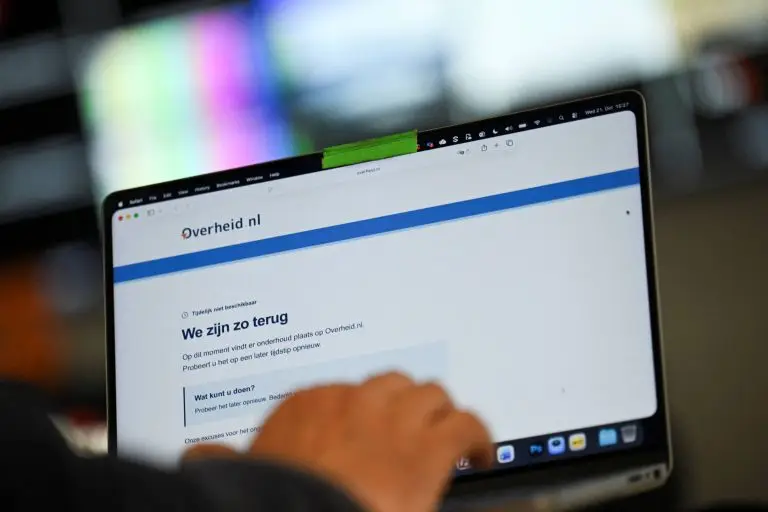


Uma falha crítica no PHP, linguagem de programação que sustenta boa parte da internet, derrubou nesta quarta-feira (21) sites de governos de vários países e até órgãos públicos brasileiros. A vulnerabilidade foi descoberta com o apoio de inteligência artificial e, por conta do risco de ataques de hackers, provocou uma onda de cautela entre administradores de sistemas ao redor do mundo.
No Brasil, o impacto mais direto foi sentido no SEI (Sistema Eletrônico de Informações), ferramenta usada por diversos órgãos públicos para gerenciar documentos e processos administrativos. O sistema ficou indisponível justamente por rodar sobre a estrutura afetada pela falha.
Falha no PHP descoberta por IA liga alerta geral
Segundo nota da Anatel (Agência Nacional de Telecomunicações), “a indisponibilidade temporária do serviço está relacionada a uma vulnerabilidade recente identificada no próprio PHP. Como consequência, qualquer aplicação que dependa e seja executada em ambiente/servidor PHP é potencialmente afetada por essa fragilidade”. A agência, no entanto, não deu prazo para normalizar o serviço.
Ainda de acordo com o aviso publicado no site do SEI, “a medida tem caráter preventivo e busca proteger os sistemas e as informações da Agência enquanto são realizadas as avaliações técnicas e adotadas as providências necessárias”. Ou seja, a decisão de tirar o sistema do ar foi uma espécie de blindagem antecipada, antes que algum ataque realmente acontecesse.
Por trás de tudo isso está uma descoberta que ficou escondida por anos: os próprios desenvolvedores do PHP divulgaram nesta quarta correções emergenciais para vulnerabilidades que passaram despercebidas no código durante bastante tempo, até serem finalmente identificadas com ajuda de inteligência artificial. A recomendação deles foi direta — todo mundo que usa a linguagem precisa atualizar os sistemas imediatamente.
Países europeus tiram sites do ar por precaução
Como algumas empresas de tecnologia já haviam alertado que hackers estavam explorando as brechas, órgãos públicos de diversos países da Europa optaram por desligar temporariamente seus sites antes que o estrago fosse maior. Foi uma corrida contra o tempo, já que as correções, ao se tornarem públicas, também deram pistas valiosas para quem quisesse atacar.
E é aí que mora o problema seguinte: com as correções disponíveis e ferramentas de inteligência artificial capazes de fazer engenharia reversa das falhas com relativa facilidade, especialistas já se preparam para uma nova leva de invasões. Afinal, enquanto uns correm para proteger seus sistemas, outros correm para explorá-los antes que a atualização seja feita.
“Todos os servidores que usam qualquer versão do PHP lançada nos últimos 20 anos estarão vulneráveis. Esse problema afeta a maior parte da internet.” — Tiffany Farriss, presidente-executiva interina da Drupal Association
Costin Raiu, cofundador da TLP, empresa de pesquisa em segurança cibernética e resposta a incidentes, resume bem o momento: a inteligência artificial está acelerando a corrida para explorar as vulnerabilidades. Segundo ele, o próximo capítulo dessa história pode ser nada menos que o “comprometimento em massa de todos os servidores web vulneráveis da internet” — um cenário que, por si só, já justifica a onda de desligamentos preventivos.
Por que o PHP é tão importante — e tão arriscado
Criada no início dos anos 1990, a linguagem PHP —sigla que originalmente significava Personal Home Page— é usada em plataformas populares como WordPress, Drupal, Moodle, Joomla e Magento. Por isso, qualquer falha grave nela tende a se espalhar rápido e afetar uma quantidade enorme de sites, blogs e sistemas corporativos pelo mundo.
Diante do tamanho do problema, agências de segurança cibernética de vários países passaram a recomendar que usuários do PHP atualizem seus sistemas o quanto antes ou, caso não consigam fazer isso de imediato, simplesmente tirem os sites do ar até que as correções sejam aplicadas.
No Brasil, o CTIR.Gov (Centro de Prevenção, Tratamento e Resposta a Incidentes Cibernéticos de Governo) também emitiu um alerta nesta quarta. Segundo o comunicado, o centro “recomenda que as instituições identifiquem os sistemas, servidores, aplicações e serviços que utilizam PHP, verifiquem as versões instaladas e apliquem imediatamente as atualizações de segurança disponibilizadas pelo fornecedor, observando a compatibilidade e os procedimentos de mudança de cada ambiente”.
Dados da Censys, empresa de inteligência sobre a internet, mostram a dimensão do desafio: cerca de 1,5 milhão de um total de 2,6 milhões de servidores identificados informam usar versões do PHP que podem estar entre as vulneráveis. Com esse volume de sistemas em risco, a corrida entre quem corrige e quem ataca promete continuar sendo a grande pauta de segurança cibernética nos próximos dias.
Com informações de redir.folha.com.br.