

Se outubro fosse um filme, seria daqueles de terror corporativo que a gente assiste de olho semiaberto. O mês foi marcado por uma sequência de ataques digitais tão intensa que a imprensa internacional já batizou o período de “Outubro Negro”. Mas talvez o nome mais preciso fosse outro: o primeiro mês do resto das nossas vidas. Porque, convenhamos, a cibersegurança e IA já não são mais assuntos separados — e isso virou o novo normal.
Cibersegurança e IA: uma cronologia de sustos
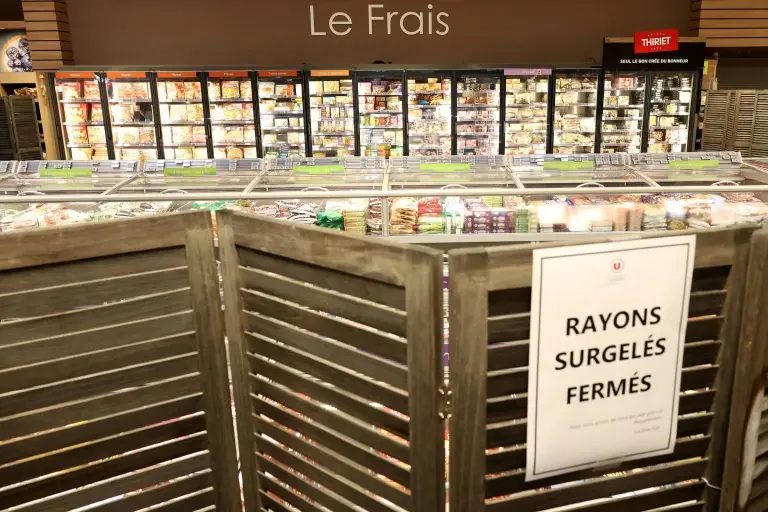
Tudo começou a esquentar no dia 6, quando o presidente do JPMorgan afirmou que o risco de ataque cibernético “subiu dez vezes” por causa da chamada IA de fronteira. Não demorou muito para a frase deixar de ser alarmismo e virar fato: no dia 12, um ciberataque na França fez os freezers de supermercados atingirem a marca de 50°C. O resultado foi tonelada de comida perdida e até princípios de incêndio em diversos estabelecimentos — uma cena que, até pouco tempo atrás, soaria como roteiro de ficção científica.
Corredor de congelados é fechado em supermercado perto de Nantes, na França, após ataque cibernético atingir os sistemas de refrigeração de redes do país — Stephane Mahe, 12.out.26/Reuters
Diante do susto, o JPMorgan resolveu bloquear, já no dia 13, o acesso de agentes de IA dos próprios clientes aos seus sistemas — movimento logo copiado por outros bancos. No dia 15, foi a vez de um grupo hacker atacar os sites da ConnectWise e tentar invadir ambientes do Microsoft 365. Ou seja, a lista de alvos só crescia, e cada dia trazia uma nova dor de cabeça.
A falha que ficou escondida por 14 anos
No dia 17, vieram os primeiros sinais de um problema ainda mais grave: uma brecha em uma estrutura praticamente universal da internet, o PHP. As chamadas falhas PHP2Shell representam o pior pesadelo possível em segurança digital, pois permitem rodar códigos em um servidor sem precisar de login — antes mesmo de o próprio código do site ser executado.
No dia 20, o problema foi revelado publicamente e as correções, finalmente, disponibilizadas. O detalhe mais impressionante é que a falha já existia havia 14 anos. Só que foi justamente a IA quem a descobriu, quem a explorou e, para alívio geral, também ajudou a corrigi-la. Como o PHP está espalhado por praticamente todos os cantos da internet, começou uma corrida global para fechar essa brecha antes que mais gente aproveitasse a vulnerabilidade.
Governos entraram em alerta máximo. No dia 21, a Holanda tirou do ar seu site de identidades digitais justamente para aplicar a correção. A Finlândia e a França fizeram o mesmo movimento em páginas governamentais. Por aqui, a Anatel e diversos tribunais suspenderam serviços até colocar os sistemas em dia. Vale o alerta: quem ainda não corrigiu essa falha carrega um risco enorme nas mãos.
Outubro Negro e o estouro dos números
No dia 22, a alcunha “Outubro Negro” já tinha se espalhado pelo mundo todo — mas, acredite, os problemas estavam só começando. No dia 23, um dos maiores especialistas em cibersegurança dos Estados Unidos afirmou que 3% de todas as falhas já registradas na história digital aconteceram nos últimos 30 dias. Com esse dado martelando a cabeça de especialistas, ataques foram registrados em escala global, obrigando empresas e usuários a trocarem chaves digitais e adotarem medidas emergenciais às pressas.
O desfecho mais dramático veio no dia 29: a Binance, maior bolsa de criptomoedas do mundo, revelou ter sofrido um ataque que desviou US$ 6,3 bilhões em moedas virtuais. A empresa precisou suspender saques para investigar o ocorrido, o que afetou usuários em diversos países, incluindo o Brasil. A explicação apresentada foi, no mínimo, intrigante: a culpa recaiu sobre o ataque a um único laptop de um desenvolvedor interno — detalhe que causa estranheza, já que um equipamento isolado foi suficiente para dar acesso a bilhões pertencentes aos titulares.
O que esse mês revela sobre o futuro
O ponto central de tudo isso é que outubro não deve ser tratado como uma exceção isolada. Por causa da IA, a descoberta de vulnerabilidades se acelerou de forma impressionante, e a mesma tecnologia que ajuda a detectar falhas também está sendo usada para lançar ataques logo em seguida. Essa dinâmica coloca uma pressão enorme sobre os profissionais de segurança, que agora precisam agir rapidamente assim que uma brecha é encontrada, sem margem para procrastinar.
No Brasil, essa pressão é ainda mais sensível. Os sistemas governamentais do país são conhecidos por terem fragilidades crônicas em cibersegurança, e isso preocupa especialmente porque agentes maliciosos — inclusive com motivações geopolíticas — podem usar capacidades de IA para atacar serviços públicos e até estruturas críticas, como o próprio Pix. Em resumo, a era da inocência em segurança digital chegou ao fim, e o desafio agora é aprender a conviver com esse novo cenário sem baixar a guarda.
Com informações de redir.folha.com.br.