

Um ataque hacker à plataforma Optimizely Web Experimentation injetou código malicioso em sites de grandes empresas no dia 16 de novembro. A falha de segurança permitiu que um invasor explorasse uma vulnerabilidade no fluxo de cadastro da Optimizely para inserir JavaScript malicioso em projetos de clientes. Entre as organizações afetadas estão Zoom, BBC, CNN, Salesforce e GitLab.
O código trocava endereços de carteiras de criptomoedas, tentava capturar dados de cartões de pagamento digitados em formulários dos próprios sites e carregava kits de exploração voltados a iPhones e iPads com versões antigas do iOS. A descoberta foi feita por Scott Helme, fundador da Report URI, empresa que vende ferramentas de monitoramento de scripts em páginas web. Ele identificou o código malicioso em snippets de 178 organizações.
Como a falha de segurança na Optimizely permitiu o ataque
A página de status da Optimizely afirma que uma parte não autorizada explorou uma vulnerabilidade na plataforma Experimentation para adicionar JavaScript malicioso a projetos de alguns clientes. Em comunicado à BleepingComputer, a empresa informou que a falha estava no fluxo de cadastro de contas do Experimentation e que todos os clientes afetados já foram notificados.
O funcionamento da Optimizely Web explica por que o ataque passou despercebido por tanto tempo. Cada cliente carrega um snippet de JavaScript hospedado na rede de distribuição de conteúdo (CDN) da Optimizely. Além dos dados do experimento, esse snippet tem uma seção opcional chamada Project JavaScript, onde o cliente pode inserir código personalizado que roda em todo carregamento de página.
Segundo a Report URI, o invasor inseriu o código malicioso justamente nessa seção, sem alterar o restante do script. Por isso, mesmo contaminado, o arquivo continuava vindo de cdn.optimizely.com, domínio que todos os sites afetados já confiavam. Scripts servidos pelos próprios domínios dos clientes, além dos domínios optimizely.com e login.optimizely.com, também foram atingidos.
A Optimizely afirmou que bloqueou o acesso ao caminho vulnerável, aplicou uma correção, encerrou sessões ativas, revogou tokens e resetou o acesso das contas de usuários afetadas.
O que o código malicioso fazia nos sites invadidos
De acordo com Helme, o código inserido carregava um segundo script que substituía endereços de carteiras de criptomoedas pelos do atacante. A partir das 13h43 (horário UTC), o script passou a monitorar campos de formulário em busca de número de cartão, data de validade e CVV, tentando enviar essas informações ao invasor assim que os três dados fossem preenchidos. Cartões digitados em iframes de pagamento hospedados, como Stripe e Adyen, ficaram fora do alcance do ataque.
Quando o script trocava um endereço próximo a termos como “wallet” ou “payment”, também tentava enviar ao servidor do atacante a URL da página, cookies não marcados como HttpOnly e uma captura de tela do site. Em dispositivos iPhone e iPad, o script ainda carregava os kits de exploração Coruna e DarkSword. Segundo a Report URI, o valor total recebido pelas carteiras do atacante chegou a cerca de US$ 7.040 até as 19h25 (UTC) do dia 16 de novembro. A empresa não conseguiu determinar quantos cartões, cookies ou dispositivos foram comprometidos.
A equipe de Helme revisou 1.611 arquivos de snippet da Optimizely, a maioria obtida a partir dos próprios dados de rastreamento da Report URI. Desses, 188 continham código malicioso, número que Helme acredita ser menor do que o real. A Report URI identificou o primeiro snippet contaminado às 4h21 (UTC) do dia 16 de novembro, e todos os arquivos infectados já estavam limpos às 23h11 do mesmo dia.
Por que a política de segurança de conteúdo não bastou
A Content Security Policy (CSP) é um cabeçalho que diz ao navegador quais scripts um site pode usar e para onde ele pode enviar dados. A Report URI comparou essas políticas nos sites afetados com os requisitos do código malicioso. Das 159 organizações analisadas, 68 não tinham nenhuma política de segurança de conteúdo configurada, e 50 tinham uma política que permitia tanto a execução do código malicioso quanto o envio de dados sensíveis.
Outras 17 organizações permitiram que o código rodasse, mas bloquearam o envio das informações graças a restrições na diretiva connect-src. Ainda assim, isso não impediu a troca do endereço da carteira de criptomoedas. Já 24 organizações, 15% do total, bloquearam completamente a execução do código malicioso, graças a uma diretiva script-src mais restritiva.
Helme destacou que incluir o domínio da Optimizely na lista de permissões da política de segurança não oferece proteção, já que o código malicioso vinha exatamente desse domínio confiável. A configuração “strict-dynamic”, comum em políticas de segurança, permite acesso ao código malicioso quando ele é inserido via snippet da Optimizely. Da mesma forma, a configuração “unsafe-eval” permite que uma versão inline do código rode mesmo quando o acesso à versão original é negado.
A página de ajuda sobre política de segurança de conteúdo da própria Optimizely recomenda o uso de “strict-dynamic” na linha de script-src. Além disso, alguns recursos da plataforma, como públicos definidos por condições de JavaScript personalizado, exigem a configuração “unsafe-eval”, que também aparece no exemplo completo de política sugerido pela empresa.
O que clientes da Optimizely devem verificar agora
Helme recomenda que todos os clientes da Optimizely Web revisem o Project JavaScript de seus projetos e o código personalizado de seus experimentos, procurando por “1688360.cc”, “atob(” e qualquer script que não tenha sido escrito pela própria equipe de desenvolvimento. Também é necessário revisar quem tem acesso de escrita entre usuários, tokens de API e integrações, e rotacionar as credenciais.
- Tratar como potencialmente expostos todos os cartões digitados em formulários do próprio site no dia 16 de novembro
- Rotacionar qualquer token de sessão ou segredo armazenado em cookie não marcado como HttpOnly
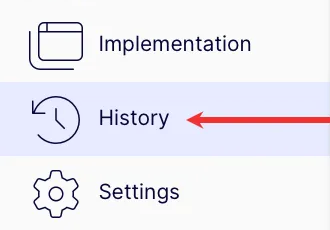
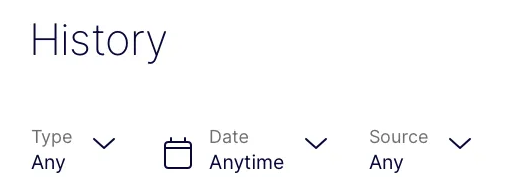
- Consultar o histórico de alterações do Project JavaScript dentro de cada projeto na Optimizely
- Filtrar os registros de mudança por tipo, data e origem (API REST ou interface da Web Experimentation)
A página de status da Optimizely não lista etapas específicas para os clientes seguirem.
Por que esse episódio importa para quem usa a plataforma
O Project JavaScript roda em toda página que carrega um snippet da Optimizely, o que permitiu ao atacante atingir visitantes sem alterar nada no código próprio dos sites afetados. A mudança maliciosa ficou escondida dentro dos projetos da Optimizely, colocando a conta na plataforma, incluindo quem pode editar o Project JavaScript e quais tokens de API existem, na mesma lista de auditoria do site em si.
Incluir o domínio de um fornecedor na lista de permissões não impediu nada, já que o próprio código malicioso vinha desse domínio. Nos resultados da Report URI, as 24 organizações que bloquearam o código tinham uma diretiva script-src limitada apenas aos domínios realmente necessários. Nos casos em que o código ainda rodava, uma diretiva connect-src restritiva impediu que dados de cartão, cookies e capturas de tela saíssem do site.
Próximos passos da investigação
A Optimizely informou à BleepingComputer que segue investigando o caso e que publicará atualizações em sua página de status, que classificava o incidente como “em monitoramento” na manhã do dia 17 de novembro. Nem a página de status, nem a publicação da empresa em rede social, nem o comunicado oficial informam quantos projetos de clientes foram afetados ou como a falha no fluxo de cadastro permitiu alterar projetos já existentes. Até que esses detalhes sejam divulgados, as verificações dentro da própria conta seguem sendo a principal medida que as equipes podem tomar.
Com informações de searchenginejournal.com.