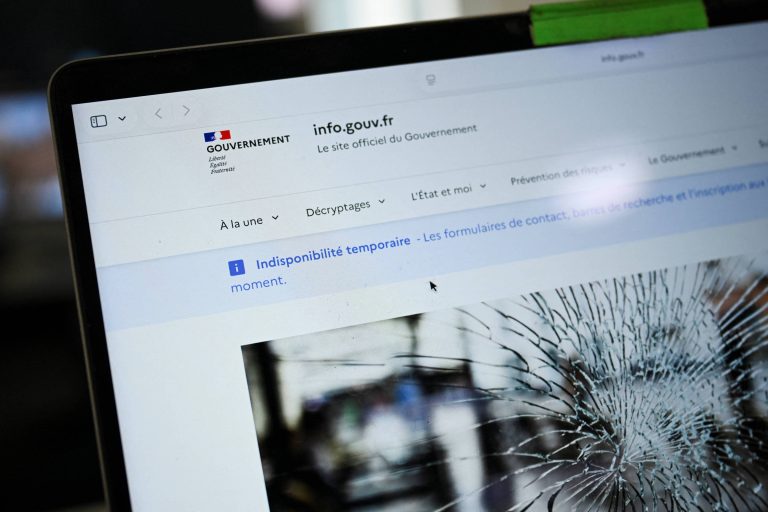


Uma falha no PHP, uma das linguagens de programação mais usadas na internet, derrubou sites governamentais em diversos países da Europa nesta quarta-feira (21). Enquanto os desenvolvedores da linguagem corriam para lançar correções, equipes técnicas e autoridades de segurança recomendaram tirar páginas vulneráveis do ar até que o problema fosse resolvido.
Os responsáveis pelo PHP anunciaram, ainda na quarta-feira (21), que duas vulnerabilidades críticas seriam corrigidas em breve. Diante da gravidade, autoridades de segurança da União Europeia orientaram as organizações que não conseguissem aplicar as correções a tempo a desativarem os sites afetados, como forma de evitar invasões.
O que é o PHP e por que ele é tão importante?
Para quem não é da área, o PHP pode parecer um nome técnico qualquer, mas ele está por trás de boa parte da internet que usamos todos os dias. Trata-se de uma linguagem de programação responsável por executar comandos nos bastidores de um site: quando alguém abre uma página, é o servidor rodando PHP que monta o conteúdo e entrega a versão final ao navegador.
Ele é gratuito, de código aberto e mantido por voluntários — ou seja, quem tem um site normalmente nem percebe que está usando essa tecnologia no dia a dia.
De acordo com o rastreador de tecnologias da web W3Techs, o PHP roda em quase 70% de todos os sites cuja linguagem de programação pode ser identificada. Não é pouca coisa: ele é o motor por trás do WordPress, plataforma que sustenta cerca de 40% de todos os sites da internet, incluindo blogs, páginas de pequenas empresas, portais de governo, lojas virtuais e veículos de notícias.
Quais são os riscos da falha no PHP
As duas vulnerabilidades identificadas receberam nota 9,2 em uma escala de 0 a 10 no sistema CVSS v4.0, usado como referência de gravidade no setor de segurança. Segundo o CERT-EU, equipe de resposta à segurança eletrônica da União Europeia, essa pontuação indica a possibilidade de execução remota de código sem autenticação — na prática, um invasor consegue rodar comandos em um servidor vulnerável pela internet, sem precisar de senha ou login.
Isso significa que uma única falha no PHP abre a mesma brecha em milhões de servidores ao mesmo tempo, e quem conseguir explorá-la passa a controlar o site. A GoDaddy, provedora de hospedagem na web, afirmou que as consequências vão do roubo de dados à vandalização de páginas, podendo chegar ao comprometimento total do sistema. Já o diretor de tecnologia da Cloudflare afirmou que os primeiros ataques explorando a falha já estão surgindo.
O problema fica ainda mais delicado para sites pequenos, normalmente administrados por donos que não contam com equipe de segurança própria. Muitos deles ficam em hospedagem compartilhada, sem gerenciar diretamente o servidor — e às vezes nem sabem quem é o responsável por atualizar o PHP. O Wordfence, plugin de segurança voltado para sites em WordPress, alertou que as atualizações automáticas de rotina não vão resolver essa brecha específica. Por isso, a orientação do CERT-EU tem sido direta: melhor tirar os sites vulneráveis do ar do que deixá-los expostos.
Como as vulnerabilidades foram descobertas
A descoberta começou com pesquisadores da empresa de segurança Calif, que, em parceria com a OpenAI, relataram a primeira falha ao grupo desenvolvedor do PHP em 11 de agosto. Segundo a empresa, a identificação foi feita com o uso do modelo GPT-5.6 Sol.
Pouco depois, a Wiz, empresa de segurança da Alphabet, encontrou as falhas de forma independente e relatou um segundo problema em 24 de agosto — também recorrendo a modelos de inteligência artificial no processo de investigação.
“Estão entre as vulnerabilidades mais graves já descobertas no PHP e, possivelmente, na história do software.”
A afirmação é da própria Wiz, que destacou ainda que as falhas estão presentes há décadas no código do PHP. Apesar disso, provar que elas realmente podiam ser exploradas exigiu uma sequência de etapas descrita como “no limite do que pesquisadores humanos poderiam alcançar na prática” — ou seja, um processo complexo o suficiente para só ter sido viabilizado com apoio de inteligência artificial.
Diante da repercussão internacional do caso, o governo dos Estados Unidos informou que está acompanhando a situação de perto, em coordenação com agências federais e os principais laboratórios de inteligência artificial, com o objetivo de agilizar o lançamento definitivo da correção. Enquanto isso, administradores de sites ao redor do mundo seguem em alerta para aplicar as atualizações assim que estiverem disponíveis.
Com informações de redir.folha.com.br.