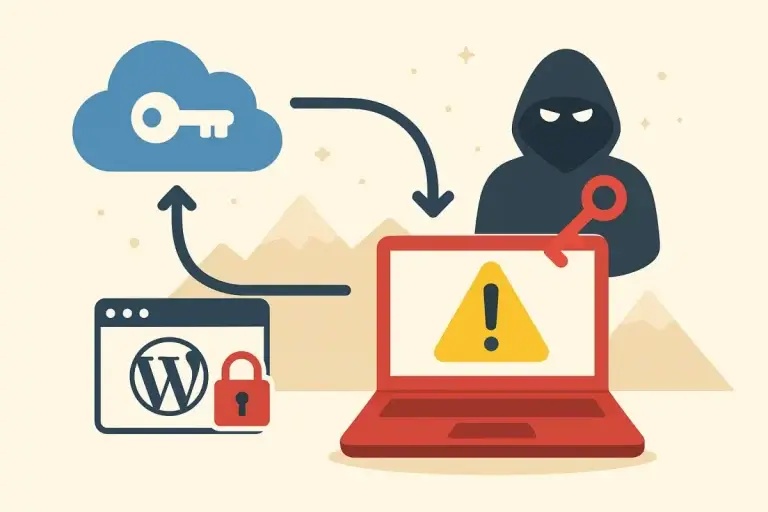


Um ataque em andamento está explorando chaves de acesso roubadas do UpdraftCentral, serviço de gerenciamento remoto ligado ao popular plugin de backup UpdraftPlus, para instalar plugins maliciosos em sites WordPress conectados. A campanha foi registrada de forma contínua durante uma janela de 18 horas, entre os dias 18 e 19 de outubro. A questão do UpdraftCentral chama atenção porque o plugin UpdraftPlus está presente em mais de 4 milhões de instalações ativas, o que amplia consideravelmente o alcance potencial do problema.
Até as 8h (UTC) do dia 19 de outubro, a campanha permanecia ativa e nenhuma correção oficial do fabricante havia sido disponibilizada. Horas depois, às 13h (UTC) do mesmo dia, a equipe responsável pelo UpdraftCentral, a TeamUpdraft, publicou um comunicado detalhando o incidente de segurança e as medidas adotadas até então.
É importante destacar que não se trata de uma vulnerabilidade de código no UpdraftPlus. Os comandos maliciosos chegam corretamente criptografados e assinados com chaves privadas genuínas do painel, de modo que, do ponto de vista do site, a instrução parece legítima. Por isso, nenhuma atualização do plugin — nem mesmo as versões mais recentes, 1.26.11 e 2.26.11.26 — é capaz de bloquear o ataque. A recomendação para quem usa o serviço é excluir as chaves do UpdraftCentral.
A descoberta da campanha partiu da empresa Nethemba, que identificou o problema em sua própria infraestrutura e publicou a primeira análise técnica sobre o caso.
Como funciona o canal do UpdraftCentral
O UpdraftCentral é um serviço separado de gerenciamento remoto, oferecido pelo mesmo fabricante do UpdraftPlus, e seu cliente vem embutido em toda instalação do plugin, seja na versão gratuita ou paga. Esse cliente permanece inativo até que o site receba uma chave de acesso, momento em que é gerado um par de chaves RSA e a chave pública do painel é armazenada no site.
A partir daí, o site passa a executar qualquer comando assinado com a chave privada do painel, com os mesmos privilégios do usuário que criou a conexão — sem qualquer confirmação individual de comandos. Existem duas formas de um site obter essa chave: conectando-o diretamente a um painel UpdraftCentral ou vinculando uma conta TeamUpdraft.com, sendo esta última habilitada por padrão.
Na tela de configuração, uma caixa de seleção com o texto “Adicionar este site ao UpdraftCentral (controle remoto e centralizado) – gratuito para até 5 sites” já vem marcada por padrão no código do plugin. Assim, basta um login bem-sucedido para que a chave seja criada automaticamente, já que o próprio plugin fornece o consentimento. Essa opção só aparece quando o site ainda não possui chave, o que significa que uma única conexão de conta é suficiente para vincular um site que nunca utilizou o UpdraftCentral de forma consciente.
As chaves privadas do painel nunca chegam a ficar armazenadas nos sites conectados — elas permanecem no serviço UpdraftCentral Cloud. Dessa forma, toda a segurança dos sites conectados depende de uma única premissa: a de que essas chaves permaneçam protegidas nesse ambiente.
Como o ataque é executado
O invasor envia um comando assinado, do tipo plugin.upload_plugin, pelo canal de chamadas remotas do plugin, que escuta requisições POST comuns enviadas à raiz do site. Em seguida, o WordPress instala e ativa o plugin recebido através do processo padrão do instalador, sem suspeitar de nada.
A Nethemba descartou qualquer explicação ligada diretamente ao próprio site: os arquivos do plugin são idênticos, byte a byte, à versão oficial; as impressões digitais das chaves permaneceram inalteradas ao longo de dias de backups; a criptografia se mostrou íntegra; e não havia registro de administradores não autorizados ou de uploads de plugins suspeitos nos logs. Além disso, as requisições não partiram da infraestrutura oficial do fabricante — o tráfego legítimo do painel se identifica com versão de biblioteca e URL próprias, enquanto os comandos maliciosos vieram de servidores do próprio atacante. Tudo indica, portanto, que as chaves vazaram do ambiente do UpdraftCentral Cloud. Até a publicação original, a TeamUpdraft não havia detalhado publicamente a causa do vazamento.
Cada plugin entregue funciona como uma porta dos fundos (backdoor). Ele se conecta logo no início de cada requisição do WordPress e aguarda um parâmetro secreto na URL, contendo um token de 32 caracteres. Ao receber esse token, o backdoor cria uma conta com senha fixa, atribui a ela o papel de Editor e, em seguida, concede separadamente as permissões manage_options e install_plugins. O visitante é então autenticado diretamente por meio de um cookie persistente e redirecionado ao painel administrativo (wp-admin).
Dois pontos tornam esse mecanismo especialmente eficaz: a conta aparece como “Editor” na listagem de usuários, o que faz com que passe despercebida em uma verificação rápida da lista de administradores, embora as permissões install_plugins e manage_options permitam, respectivamente, execução arbitrária de código e promoção da conta a administrador completo. Além disso, como o login ocorre por meio da definição direta de um cookie, o formulário de login tradicional é completamente contornado — o que significa que autenticação em dois fatores, limites de tentativas de login e plugins de proteção de acesso simplesmente não entram em ação.
Outro agravante é que a conta criada permanece ativa mesmo depois da remoção do plugin malicioso, e o invasor continua de posse da senha.
Nas amostras analisadas até o momento, foi identificado um erro de codificação que gera uma falha fatal antes mesmo da verificação do token, fazendo com que os sites afetados retornem erro HTTP 500 em requisições não armazenadas em cache. Foi justamente esse comportamento que permitiu que as primeiras vítimas percebessem o problema em poucos minutos. Por isso, a orientação da Plustag IA é clara: não tente corrigir esse erro no plugin, pois isso ativaria o backdoor — o procedimento correto é removê-lo por completo.
Esse é o segundo incidente envolvendo esse canal de comunicação em cinco meses. Em junho de 2026, o fabricante havia corrigido a falha identificada como CVE-2026-10795 (CVSS 8.1), na qual um formato de mensagem obsoleto e não assinado permitia que um invasor forjasse comandos do UpdraftCentral sem precisar de nenhuma chave. A correção veio nas versões 1.26.5 e 2.26.5, mas tentativas de exploração continuam sendo registradas, o que coloca sites com versões anteriores a essas em risco duplo.
O que foi observado durante o monitoramento da campanha
O monitoramento identificou instalações do backdoor em um amplo conjunto de sites entre as 15h32 do dia 18 de outubro e as 9h23 do dia 19 de outubro. Uma parte minoritária dessas instalações nunca chegou a ser ativada, o que é compatível com a hipótese de que o detentor da chave não possuía permissão para ativar plugins — ainda assim, esses sites receberam o backdoor e devem ser tratados como comprometidos.
Foram identificados dois endereços de origem atuando simultaneamente, sendo que o endereço IPv6 apareceu cerca de três horas antes do endereço IPv4. O invasor trocou de infraestrutura dentro de um único dia, o que torna o bloqueio por IP uma medida pouco eficaz nesse caso.
Ao todo, foram observados 99 nomes distintos de plugins maliciosos. Um deles, “Site Health Cache”, se repete diversas vezes e é o indicador mais forte baseado em nome disponível até agora. Os demais nomes são combinações aleatórias de duas ou três palavras, geralmente usadas uma única vez. Por isso, a detecção deve se concentrar na descrição do plugin: todas as amostras analisadas trazem exatamente a mesma frase, “Small maintenance toolkit: keeps option storage tidy” (em tradução livre, “pequeno kit de manutenção: mantém o armazenamento de opções organizado”).
Indicadores de comprometimento
Os endereços de origem identificados servem como ponto de partida para investigação, mas não funcionam como medida de bloqueio eficaz:
- 43.250.53.42
- 2a09:bac5:4e21:2e3c::49b:9
A descrição do plugin segue sendo o indicador mais confiável em nível de arquivo para identificar sites comprometidos por essa campanha, enquanto o fabricante não divulga uma correção definitiva para o vazamento de chaves. Administradores de sites que utilizam UpdraftPlus com UpdraftCentral ativo devem revisar imediatamente a lista de plugins instalados, verificar contas de usuário com papel de Editor criadas sem autorização e, principalmente, excluir as chaves de conexão remota enquanto o incidente não for totalmente esclarecido.
Com informações de patchstack.com.