

Uma vulnerabilidade de alta gravidade foi identificada nos plugins Duplicator e Duplicator Pro, ferramentas de backup e migração usadas em mais de um milhão de instalações ativas do WordPress. A falha, descoberta em 30 de agosto de 2026 durante uma pesquisa interna conduzida pela equipe de Inteligência de Ameaças da Wordfence, foi catalogada como CVE-2026-82814 e recebeu nota 8,8 na escala CVSS 3.1, classificada como de severidade alta. Trata-se de um caso de injeção de objeto PHP sem necessidade de autenticação, o que amplia significativamente o risco para sites que ainda não aplicaram a correção.
Como funciona a vulnerabilidade de injeção de objeto no Duplicator
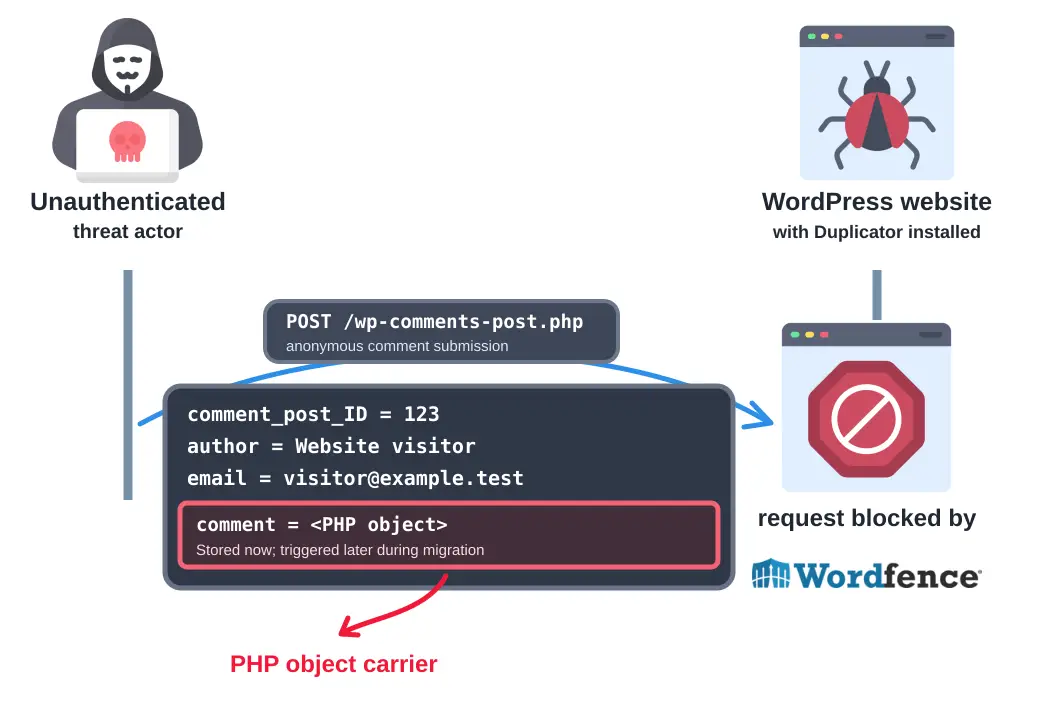
A brecha é classificada como uma vulnerabilidade de segunda ordem, ou seja, o ataque não acontece de forma imediata. Um invasor sem qualquer tipo de autenticação pode inserir um valor malicioso em um comentário comum do WordPress, onde ele permanece inativo. O problema surge quando um administrador cria, posteriormente, um pacote de migração pelo Duplicator contendo esse comentário e utiliza esse pacote para migrar o site — nesse momento, o instalador independente interpreta o valor armazenado como um objeto PHP e o ativa.


As consequências variam conforme a versão do plugin. No Duplicator Free, as classes incluídas no instalador afetado podem ser combinadas para executar um comando escolhido pelo próprio atacante diretamente no sistema operacional. Já no Duplicator Pro, uma classe interna diferente permite excluir um arquivo também escolhido pelo invasor. Os pesquisadores demonstraram que a exclusão do arquivo wp-config.php pode reabrir o processo de configuração do WordPress, levando à tomada completa do site e à execução de código PHP, desde que o atacante chegue primeiro à etapa de configuração e forneça um banco de dados acessível sob seu controle.
Descoberta com apoio de inteligência artificial
A equipe de Inteligência de Ameaças da Wordfence identificou a vulnerabilidade com o auxílio do Wordfence Argus, sistema de pesquisa de segurança assistido por inteligência artificial, durante uma avaliação de segurança do WordPress 7.1 liderada e validada por Alex Thomas. Com a direção da equipe humana, o Argus ajudou a rastrear dados controlados pelo atacante para além da requisição inicial que os armazenou, acompanhando o fluxo até uma ação posterior de migração conduzida por um administrador. Dessa forma, foi possível identificar e validar os diferentes caminhos de exploração presentes tanto no Duplicator Free quanto no Duplicator Pro.
Segundo a Wordfence, a missão da empresa é proteger o WordPress por meio de uma defesa em profundidade, razão pela qual investe em pesquisa de vulnerabilidades e mantém trabalho próximo aos desenvolvedores de plugins, garantindo que falhas sejam corrigidas antes de serem amplamente exploradas. A companhia reforça o compromisso de tornar o ecossistema WordPress mais seguro por meio da detecção e prevenção de vulnerabilidades, elemento considerado essencial em uma abordagem de segurança em múltiplas camadas.
Linha do tempo da divulgação e correção
Os detalhes completos da falha foram enviados à equipe do Duplicator por meio do Portal de Gerenciamento de Vulnerabilidades da Wordfence em 31 de agosto de 2026. O desenvolvedor confirmou o recebimento do relatório em 2 de setembro de 2026 e lançou a versão 5.0.0 do plugin em 8 de setembro de 2026. Posteriormente, em 25 de setembro de 2026, o desenvolvedor informou que essa versão já continha a correção necessária. A Wordfence destacou publicamente o trabalho da equipe do Duplicator por ter resolvido o caminho de migração vulnerável.
Ainda de acordo com a Wordfence, o firewall da própria empresa já contava com uma proteção genérica contra injeção de objetos, oferecendo certo nível de defesa a todos os usuários, inclusive os da versão gratuita. No entanto, durante uma análise mais aprofundada realizada após o lançamento do patch, a equipe identificou oportunidades de ampliar essa cobertura. Por isso, uma regra de firewall específica para essa vulnerabilidade foi liberada aos clientes Wordfence Premium, Wordfence Care e Wordfence Response em 15 de outubro de 2026. Os usuários da versão gratuita do Wordfence receberão essa proteção adicional 30 dias depois, em 14 de novembro de 2026.
O que fazer para se proteger
A recomendação é clara: usuários do Duplicator Free e do Duplicator Pro devem atualizar para a versão 5.0.0 ou mais recente o quanto antes. É importante ressaltar, porém, que a simples atualização do plugin não reconstrói pacotes de migração já existentes. Um pacote antigo não ativa a vulnerabilidade apenas por estar armazenado, mas ele mantém o instalador correspondente à versão que o criou — ou seja, ainda pode representar risco se for utilizado.
- Atualize o Duplicator ou Duplicator Pro para a versão 5.0.0 ou superior assim que possível.
- Evite reutilizar pacotes criados antes da correção para migrações ou importações padrão.
- Sempre que viável, gere um novo pacote de migração já com a versão atualizada do plugin antes de realizar qualquer migração ou importação.
Em resumo, a descoberta reforça a importância de manter plugins sempre atualizados, especialmente em ferramentas tão sensíveis quanto as de backup e migração, que lidam diretamente com dados completos de sites WordPress. A combinação entre pesquisa humana especializada e apoio de inteligência artificial, como demonstrado nesse caso, tem se mostrado um caminho relevante para identificar falhas complexas antes que sejam exploradas em larga escala.
Com informações de wordfence.com.