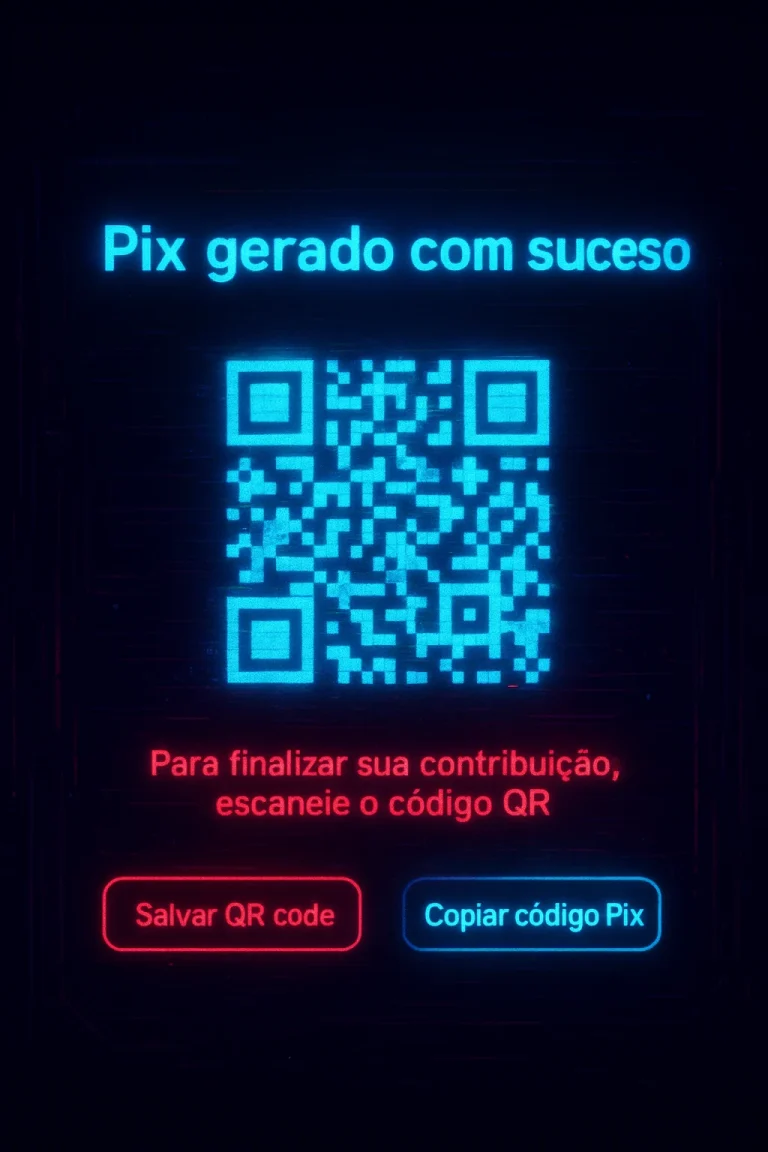


Uma fraude no Pix passou a atingir páginas de pagamento de lojas virtuais brasileiras sem deixar sinais visíveis para o consumidor. Segundo alerta da empresa de segurança Kaspersky antecipado pela Folha, um vírus substitui o QR Code legítimo por outro, ligado à conta de golpistas, justamente no momento em que a compra é concluída.
Fraude no Pix acontece durante o pagamento
O código malicioso foi descoberto em 1º de setembro pelo pesquisador independente conhecido como “eremit4”. A ameaça altera o QR Code gerado originalmente pelo comércio eletrônico e também modifica o código Pix Copia e Cola. Com isso, o dinheiro é desviado antes de chegar ao vendedor.
“É o novo magecart brasileiro”, escreveu o pesquisador em referência a uma modalidade tradicional de fraudes para roubar dados de cartão de crédito.
O nome faz alusão aos ataques conhecidos como magecart, que costumam capturar informações de cartões em sites de compras. Neste caso, porém, a fraude no Pix ocorre em tempo real, enquanto o cliente finaliza a transação.
“Os criminosos evoluíram de leitura de cartão para sequestro de Pix em tempo real, trocando QR codes durante a conclusão da compra para redirecionar os pagamentos”, afirmou o pesquisador independente em uma publicação no X (ex-Twitter).
90 sites foram encontrados no Brasil
A Kaspersky confirmou a atuação do vírus e identificou 90 sites de ecommerce de pequeno e médio porte infectados no Brasil. As páginas utilizam a plataforma gratuita Magento, o que amplia o alcance potencial do golpe: como a invasão ocorre no site, e não no aparelho do comprador, todos os clientes podem ser afetados.
“Como o criminoso infecta o site e não o computador da vítima, o potencial de estrago é muito maior e atinge todos os clientes”, diz Fabio Assolini, pesquisador de segurança da Kaspersky na América Latina.
Além disso, a adulteração não costuma apresentar diferenças perceptíveis na tela. O consumidor vê uma página aparentemente normal, mas o pagamento é encaminhado para outra pessoa. A troca também atinge o Pix Copia e Cola, principalmente quando a compra é feita pelo celular.
“A troca do QR code não deixa nenhum indício visual”, diz o especialista.
Como reduzir o risco de fraude no Pix
A principal recomendação para o comprador é conferir o nome do destinatário antes de confirmar a transferência. No entanto, Fabio Assolini alerta que o recebedor nem sempre aparece com o nome comercial conhecido pelo público.
“O problema é que em sites menores, o pagamento nem sempre vai para o nome fantasia daquela loja, o registro pode estar no nome do dono”, alerta Assolini.
Por causa da fraude no Pix, alguns comerciantes já perceberam prejuízos ao notar um aumento no número de desistências durante a compra. Em resposta, passaram a informar o CNPJ e o nome da empresa para que o cliente faça a conferência. Outros adotaram plataformas de pagamento terceirizadas.
Banco Central orienta uso do MED
Em caso de fraude no Pix, o Banco Central recomenda acionar o mecanismo especial de devolução, conhecido como MED. O recurso permite rastrear a transação por até cinco transferências. Ainda assim, a rapidez é decisiva, porque os criminosos podem repartir o dinheiro entre várias contas e dificultar a recuperação.
Embora o correntista tenha 80 dias para solicitar o procedimento, os estelionatários conseguem distribuir os valores por dezenas de contas laranja em poucas horas. Dessa forma, quanto mais tempo passa até a identificação do golpe, menores podem ser as chances de retorno do dinheiro.
“Os criminosos sabem que o limite de transferências rastreáveis é de cinco passagens. O MED é válido quando a pessoa percebe rapidamente”, diz Assolini.