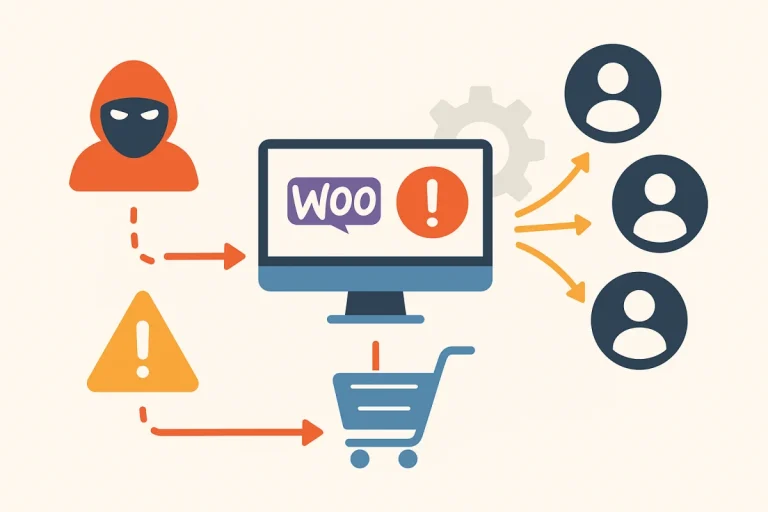
A equipe de inteligência de ameaças da Wordfence, por meio da ferramenta Wordfence Argus, identificou duas cadeias distintas de vulnerabilidade crítica no plugin The Events Calendar, usado em mais de 600.000 sites WordPress. As falhas foram descobertas nos dias 21 e 22 de agosto de 2026 e, segundo a empresa, permitem a execução remota de código sem qualquer autenticação prévia. Ou seja, um invasor poderia comprometer totalmente um site sem precisar de login, cadastro de conta ou qualquer tipo de engenharia social.
De acordo com a Wordfence, ambas as cadeias têm origem no mesmo ponto do plugin: o mecanismo de renderização de widgets. A partir dele, os atacantes conseguem chegar à execução remota de código por dois caminhos técnicos diferentes, o que torna o problema ainda mais delicado do ponto de vista da segurança de sites.
Como funciona a vulnerabilidade no The Events Calendar
A primeira cadeia de ataque explora uma técnica conhecida como PHP Object Injection, que permite executar comandos arbitrários diretamente no sistema operacional do servidor que hospeda o site. Já a segunda cadeia consegue driblar a proteção contra injeção de objetos e abusa de um primitivo de chamada arbitrária (callable) para redefinir a senha de um administrador. A partir daí, o invasor pode enviar um plugin malicioso e assumir o controle completo do site.
Apesar da gravidade, há uma condição necessária para que o ataque funcione: a página do evento-alvo precisa estar com os comentários habilitados, o que também exige que a opção própria do The Events Calendar chamada “Show comments on event pages” esteja ativada. Segundo a Wordfence, ambas as cadeias podem ser disparadas por meio da pré-visualização de comentários pendentes do WordPress, sem necessidade de aprovação de um moderador.
Em caso de exploração bem-sucedida, as consequências podem ser severas. A Wordfence lista os principais riscos:
- Controle total do site por terceiros não autorizados;
- Roubo de dados sensíveis armazenados na plataforma;
- Instalação de malware através de plugins maliciosos;
- Perda completa de confidencialidade, integridade e disponibilidade das informações.
Proteção já disponível para assinantes da Wordfence
Usuários das versões Wordfence Premium, Wordfence Care e Wordfence Response já receberam, em 22 de agosto de 2026, uma regra de firewall para se proteger contra explorações conhecidas voltadas às duas vulnerabilidades. Por outro lado, quem utiliza a versão gratuita da ferramenta só terá acesso à mesma proteção 30 dias depois, em 21 de setembro de 2026.
Essa diferença de prazo reforça a importância de atualizar o plugin diretamente na origem, já que nem todos os usuários contam com a barreira adicional do firewall durante esse intervalo.
Linha do tempo da divulgação e resposta da StellarWP
A Wordfence enviou os detalhes completos da primeira vulnerabilidade à StellarWP, empresa desenvolvedora do The Events Calendar, em 21 de agosto de 2026, por meio do Wordfence Vulnerability Management Portal. A equipe da StellarWP confirmou o recebimento do relatório em 24 de agosto de 2026 e lançou uma correção inicial já em 25 de agosto de 2026 — apenas quatro dias após a divulgação inicial.
Quanto à segunda vulnerabilidade, a Wordfence a divulgou em 23 de agosto de 2026, depois de validar o relatório e confirmar a prova de conceito do exploit. A StellarWP reconheceu o problema em 24 de agosto de 2026 e disponibilizou uma versão totalmente corrigida em 10 de setembro de 2026. A Wordfence elogiou publicamente a rapidez da resposta da StellarWP diante dos dois problemas críticos.
Recomendamos fortemente que os usuários atualizem o The Events Calendar para a versão corrigida mais recente, 6.17.4.1 no momento da publicação, o mais rápido possível.
Detalhes técnicos das falhas identificadas
Segundo o resumo técnico divulgado pela Wordfence Intelligence, a primeira falha — catalogada como CVE-2026-78006, com pontuação CVSS de 9,8 (crítica) — afeta versões do plugin até a 6.17.4 e foi corrigida na versão 6.17.4.1. O problema está na função is_safe_widget_instance, cuja proteção pode ser contornada porque o PHP dispara métodos mágicos durante sua pré-análise, combinados com a função enable_rendering_widget_copied(), que forja um atributo de integridade wp_hash válido antes que a função unserialize() seja executada. Dessa forma, invasores não autenticados conseguem executar código no servidor.
Já a segunda falha, identificada como CVE-2026-78159 e também com CVSS 9,8, afeta versões até a 6.17.3 e foi corrigida na versão 6.17.3.1. Nesse caso, o problema está na função parse_array, que valida de forma insuficiente o mapa “classes” do widget, permitindo que um payload em formato de array simples burle a verificação de objeto feita por is_safe_widget_instance() e alcance o ponto de invocação de callable em Element_Classes::parse_array(). A exploração exige que o site tenha comentários habilitados em posts do tipo tribe_events e que ao menos um comentário contendo um bloco malicioso do tipo wp:legacy-widget tenha sido enviado, já que a cadeia de ataque é disparada quando a função do_blocks() processa o HTML da página de evento único, incluindo a área de comentários.
Ambas as vulnerabilidades foram descobertas pela pesquisadora Chloe Chamberland, do Wordfence Argus, o que reforça o papel das ferramentas de monitoramento contínuo na identificação precoce de riscos críticos em plugins amplamente utilizados.
Como o mecanismo de comentários é explorado
De acordo com a análise técnica da Wordfence, as duas cadeias de ataque compartilham a mesma superfície exposta: o processamento de comentários como se fossem blocos do Gutenberg. Isso ocorre porque, na função get_v1_single_event_html(), localizada em src/Tribe/Views/V2/Template_Bootstrap.php, o plugin utiliza buffer de saída para capturar toda a página renderizada — incluindo a seção de comentários — e, em seguida, passa esse conteúdo pela função do_blocks() do WordPress.
O núcleo do WordPress, por padrão, não executa a função do_blocks() sobre o texto de comentários; ela normalmente processa blocos apenas no conteúdo de posts. Ao aplicar o buffer de toda a página, o The Events Calendar amplia significativamente a superfície de ataque do analisador de blocos, passando a incluir conteúdo enviado por autores anônimos de comentários.
Além disso, o sanitizador de comentários KSES do WordPress preserva os delimitadores de comentário HTML (<!– … –>), que são justamente os símbolos usados pelo Gutenberg como marcação de blocos. Assim, um bloco malicioso inserido dentro de um comentário pode sobreviver ao processo de sanitização e chegar até o analisador de blocos. Após o envio de um comentário, o WordPress normalmente redireciona o autor para uma URL de hash de moderação, que permite visualizar imediatamente o próprio comentário pendente — o que explica por que nenhuma das duas cadeias exige aprovação de um administrador para ser disparada.
Diante desse cenário, a recomendação da Wordfence é clara: administradores de sites que utilizam o The Events Calendar devem atualizar o plugin para a versão 6.17.4.1 o quanto antes, além de avaliar a necessidade de manter os comentários habilitados nas páginas de eventos até que a atualização seja concluída.