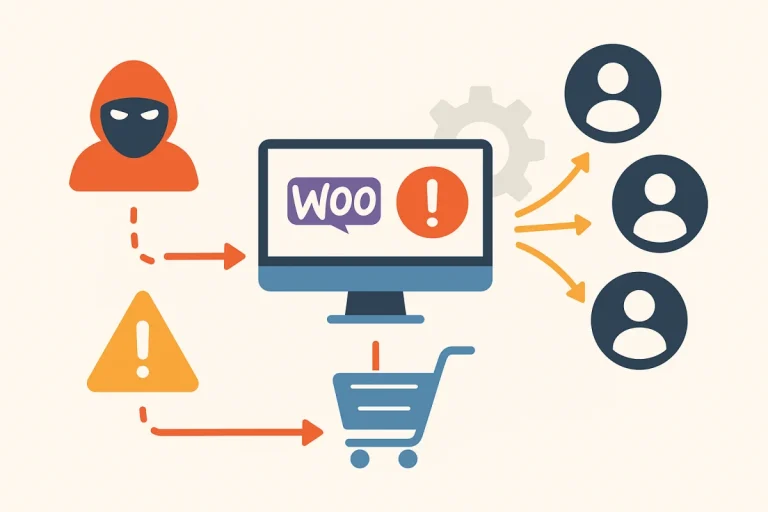


Uma falha crítica de upload arbitrário de arquivos sem necessidade de autenticação foi divulgada publicamente em 20 de fevereiro de 2026 no WooCommerce Wholesale Lead Capture, plugin premium do WordPress com cerca de 6.000 instalações ativas. Essa vulnerabilidade crítica permite que invasores não autenticados enviem arquivos maliciosos, incluindo backdoors em PHP, e executem código remotamente no servidor da vítima. A falha foi catalogada no banco de dados de vulnerabilidades da Wordfence Intelligence em 25 de fevereiro de 2026 e, desde então, o Firewall da Wordfence já bloqueou mais de 100.000 tentativas de exploração direcionadas a essa vulnerabilidade crítica.
Os usuários do Wordfence Premium, Wordfence Care e Wordfence Response receberam uma regra de firewall específica para se proteger dos ataques conhecidos contra o WooCommerce Wholesale Lead Capture em 27 de fevereiro de 2026. Já os sites que utilizam a versão gratuita do Wordfence tiveram acesso à mesma proteção 30 dias depois, em 29 de março de 2026.
Diante da exploração ativa dessa vulnerabilidade crítica, recomenda-se fortemente que os administradores de sites atualizem o plugin para a versão corrigida o quanto antes — no momento da publicação original, a versão mais recente disponível era a 2.0.3.2.
Detalhes técnicos da vulnerabilidade crítica
De acordo com o resumo técnico da Wordfence Intelligence, a falha foi identificada como CVE-2026-27540, com pontuação CVSS de 9,8, classificada como crítica. Ela afeta todas as versões do plugin até a 2.0.3.1 e foi corrigida na versão 2.0.3.2. O pesquisador responsável pela descoberta foi Teemu Saarentaus.
O WooCommerce Wholesale Lead Capture é um plugin premium que oferece um formulário personalizado de cadastro para clientes atacadistas, com suporte a campos de envio de arquivos. Nesse contexto, o plugin expõe uma ação AJAX chamada wwlc_file_upload_handler, responsável por processar esses uploads — e, o mais grave, acessível por visitantes não autenticados.
Na versão vulnerável, o código verifica a extensão do arquivo enviado comparando-a com uma lista de tipos permitidos. No entanto, essa lista é lida diretamente da requisição enviada pelo usuário, em vez de vir de uma configuração definida no servidor. Ou seja, como a verificação depende de um valor controlado pelo próprio atacante, basta que ele inclua “php” em sua lista de tipos permitidos para burlar a restrição e enviar um arquivo com extensão .php.
Dessa forma, torna-se possível que invasores não autenticados gravem um webshell em PHP no site afetado e executem código arbitrário, o que pode ser usado para criar contas de administrador, extrair dados sigilosos ou assumir controle total do site. Assim como ocorre em praticamente todas as vulnerabilidades de upload arbitrário de arquivos, essa falha pode resultar no comprometimento completo do site por meio de webshells e outras técnicas maliciosas.
Como funcionam os ataques na prática
Os dados coletados pela Wordfence mostram tentativas reais de exploração realizadas por agentes maliciosos contra essa vulnerabilidade. Nesses ataques, o invasor envia uma requisição para a ação AJAX wwlc_file_upload_handler contendo um parâmetro file_settings forjado, além de um arquivo malicioso com extensão .php.
Em um exemplo de requisição de ataque documentado, o parâmetro file_settings trazia o conteúdo {“allowed_file_types”: [“php”, “jpg”], “max_allowed_file_size”: 99999999}, permitindo o envio de um arquivo chamado shell.php. Esse arquivo funciona como um webshell em PHP, capaz de revelar informações do servidor e disponibilizar, via navegador, um formulário para o envio de novos arquivos maliciosos ao site comprometido.
Firewall da Wordfence e volume de bloqueios
Segundo a empresa, o Firewall da Wordfence identifica e interrompe as tentativas de exploração em diferentes etapas do ataque, antes que o invasor consiga concluir o comprometimento do site. Além disso, o volume de bloqueios reforça a gravidade do problema: o Firewall da Wordfence já barrou mais de 100.000 tentativas de exploração desde a divulgação pública da falha.
Conforme os registros da empresa, os ataques contra essa vulnerabilidade vêm ocorrendo há meses, com picos expressivos de tentativas bloqueadas entre 4 e 17 de junho, além de novos aumentos registrados em 1º de julho e em agosto.
Por isso, diante do cenário de exploração ativa e contínua, a recomendação é clara: sites que utilizam o WooCommerce Wholesale Lead Capture devem verificar imediatamente a versão instalada do plugin e aplicar a atualização de segurança disponível, evitando assim a exposição a webshells, roubo de dados e tomada completa do servidor.