

O site oficial do Palmeiras foi desfigurado na segunda-feira (26/10/2026) e passou a exibir a provocação “Palmeiras não tem Mundial”, e a invasão deixa lições práticas para qualquer empresa que tenha um site em produção.
O que aconteceu
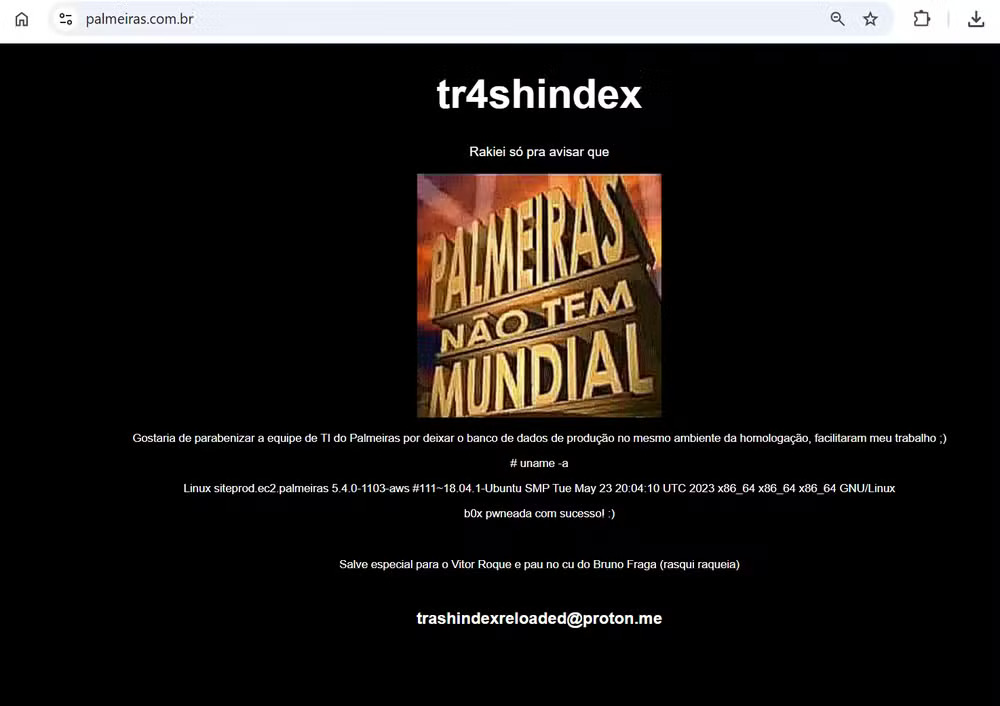
A página inicial foi trocada por uma montagem assinada como “tr4shindex“, com a frase usada por torcedores rivais para provocar o clube, segundo a cobertura do ABCD Jornal. Além da imagem, o invasor deixou textos com ironias à equipe de tecnologia do clube e informações técnicas sobre o servidor.
O portal ficou fora do ar enquanto o clube tentava restabelecer o funcionamento, e o ataque atingiu o site institucional, não a plataforma de venda de ingressos, de acordo com a Terra.
Um cuidado editorial importante: tudo o que aparece na mensagem, incluindo a afirmação de que o banco de dados de produção estaria no mesmo ambiente de homologação, é alegação do próprio invasor. Até o fechamento deste texto, não havia confirmação independente.
O que se sabe e o que ainda não se sabe
O que está apurado é a desfiguração do site e a retirada do ar; o resto, incluindo a extensão do ataque, segue em aberto.
- Confirmado pela imprensa: o site oficial foi alterado em 26/10 e ficou indisponível; a venda de ingressos não foi afetada.
- Não confirmado: a identidade dos responsáveis e se houve acesso ou comprometimento de dados além da página inicial.
- Posicionamento do clube: os veículos divergem. Alguns afirmam que o Palmeiras não emitiu comunicado detalhado; outros dizem que o clube declarou estar trabalhando para restaurar o acesso.
- Alegação do invasor, sem verificação: ambiente de produção e homologação compartilhando o mesmo banco de dados.
Desfiguração não é só pichação digital
A desfiguração (defacement) é a parte visível de uma invasão, e quem consegue trocar a página inicial costuma ter, no mínimo, acesso de escrita ao servidor ou ao painel de gestão do site.
O CERT.br, mantido pelo NIC.br, classifica a desfiguração de páginas web como um tipo de incidente de segurança, e recebe notificações pelo e-mail cert@cert.br, conforme material do próprio CERT.br. Não se trata, portanto, de uma brincadeira sem consequências.
Por isso, restaurar a página não encerra o incidente. A cobertura do caso do site do Remo, em agosto de 2026, resume bem a regra: apenas retirar a página deixada pelos invasores não basta, e contas antigas ou com privilégios desnecessários precisam ser revisadas, de acordo com o Diário do Pará.
Na prática, uma resposta séria a uma desfiguração envolve:
- Isolar o ambiente comprometido e preservar logs e cópias antes de mexer.
- Descobrir como o invasor entrou e o que ele alcançou, não apenas o que ele mostrou.
- Trocar credenciais, chaves e tokens, e revisar contas e permissões.
- Restaurar a partir de backup limpo e só então recolocar o site no ar.
- Registrar o incidente e avaliar obrigações legais.
Produção e homologação: por que separar
Se a alegação do invasor for verdadeira, o caso ilustra um erro clássico: o ambiente de testes e o de produção dividindo banco de dados, credenciais ou rede. Mesmo sem confirmação, a lição vale para qualquer operação.
O ambiente de homologação existe para ser mexido, testado e quebrado, e por isso costuma ter controles mais frouxos, dados de teste e acessos mais amplos. Quando ele toca a produção, qualquer falha ali vira porta de entrada para os dados reais.
Boas práticas básicas de separação:
- Bancos distintos, com credenciais diferentes e sem rota de rede entre o homologação e a produção.
- Dados de teste ou anonimizados na homologação, nunca cópias cruas do banco real.
- Acessos mínimos: cada pessoa e cada serviço só acessa o que precisa.
- Segredos separados (senhas, chaves de API, tokens) por ambiente, guardados fora do código.
- Servidores públicos segmentados, em uma zona isolada da rede interna, como recomendam guias de resposta a desfiguração como o da Accountable HQ.
Sistemas sem suporte: o caso do Ubuntu 18.04
A saída de comando exibida na página do invasor indica um servidor com Ubuntu 18.04, versão cujo suporte padrão acabou em 31 de maio de 2023. Isso chama atenção, mas não prova que tenha sido a porta de entrada.
Sem a assinatura Ubuntu Pro, o 18.04 não recebe mais atualizações de segurança desde essa data, de acordo com a publicação sobre o fim do suporte do Ubuntu 18.04. Com a assinatura, o sistema segue com atualizações de segurança estendidas (ESM) até 2028.
Há ainda um detalhe no próprio texto exibido: o kernel aparece com data de compilação de 23 de maio de 2023. Isso sugere um sistema que não recebeu atualização de kernel ou reinício desde então, mas é uma leitura nossa a partir do print, não uma informação confirmada pelo clube.
A lição é que idade de sistema e disciplina de atualização pesam tanto quanto firewall. Um servidor sem correções de segurança acumula vulnerabilidades conhecidas, e qualquer invasor automatizado as testa.
Um clube que já foi alvo antes
O ataque desta semana não é o primeiro incidente de segurança público do Palmeiras, e o histórico mostra vetores bem diferentes entre si.
| Ano | Incidente | Fonte |
|---|---|---|
| 2022 | Tentativas de ataque ao site de ingressos, que foi retirado do ar por segurança e adiou a venda para um jogo da Libertadores | Banda B |
| 2023 | Ataque detectado em diretório administrativo; o clube afirmou não ter havido comprometimento de dados | Baguete |
| 2024 | Salários, bonificações e contratos de patrocínio divulgados no X a partir de capturas de e-mails de gestores | TecMundo |
| 2026 | Desfiguração do site oficial | Terra |
Há também o risco que vem de fora: dados de saúde de 318 integrantes do clube, entre atletas, ex-atletas, dirigentes e funcionários, vazaram após a exposição de informações de uma seguradora que prestou serviço ao clube entre 2018 e 2020, segundo o Canaltech. O clube informou que nenhum diretório próprio havia sido violado.
A lição aqui é a da cadeia de fornecedores: dados entregues a terceiros continuam sendo sua responsabilidade moral e, muitas vezes, legal. Contratos precisam prever o que acontece com os dados quando a relação termina.
O padrão também não é exclusivo do Palmeiras. O site do Santos já foi desfigurado com a mesma frase, de acordo com o Lance, e voltou ao normal em poucos minutos.
LGPD: o que muda se houver dados pessoais
Se o ataque tiver alcançado dados pessoais, o controlador tem três dias úteis para comunicar a ANPD e os titulares afetados. Não há, até agora, confirmação de que isso tenha ocorrido no caso do Palmeiras, então o que segue vale como regra geral, não como acusação.
O artigo 48 da LGPD obriga o controlador a comunicar à ANPD e ao titular os incidentes que possam acarretar risco ou dano relevante aos titulares. A Resolução CD/ANPD nº 15/2024, publicada em abril de 2024, detalha como fazer isso, de acordo com a análise do Mattos Filho.
| Obrigação | Prazo | Contado a partir de |
|---|---|---|
| Comunicar a ANPD | 3 dias úteis | Conhecimento de que o incidente afetou dados pessoais |
| Comunicar os titulares | 3 dias úteis | Mesmo marco |
| Complementar a comunicação | 20 dias úteis | Data da comunicação |
| Agentes de pequeno porte | Prazos em dobro | Mesmos marcos |
| Registro do incidente | Mínimo de 5 anos | Mesmo quando não comunicado |
Os prazos acima seguem o resumo da Global Suite da Resolução 15/2024. O prazo começa a correr na descoberta do incidente, não na conclusão sobre o risco, e a comunicação pode ser preliminar, sendo completada depois, conforme a Cescon Barrieu.
Nem todo incidente vai para a ANPD. Uma simples desfiguração, sem acesso a dados pessoais, pode não exigir comunicação. Mas essa conclusão precisa de análise documentada, e é aí que muitas empresas tropeçam. Antes de decidir, consulte seu encarregado de dados ou assessoria jurídica.
Checklist: o que sua empresa pode fazer hoje
Nenhuma dessas medidas é sofisticada, e juntas elas reduzem bastante a chance e o impacto de uma invasão.
- Inventariar servidores, sistemas operacionais, CMS e plugins, e identificar o que está sem suporte.
- Aplicar atualizações de segurança com rotina fixa, incluindo kernel e reinício quando necessário.
- Separar produção e homologação: bancos, credenciais e redes distintos.
- Ativar autenticação em dois fatores em painéis, hospedagem, DNS e e-mail.
- Colocar um WAF na frente do site e revisar regras periodicamente.
- Revisar contas e permissões, removendo acessos antigos ou excessivos.
- Manter backups fora do servidor principal e testar a restauração.
- Monitorar o site com verificação de disponibilidade e de integridade de arquivos.
- Ter um plano de resposta a incidentes escrito, com responsáveis e contatos.
- Definir quem decide sobre a comunicação à ANPD e aos titulares, e em que prazo.
Como a Plustag ajuda
A Plustag atua com hospedagem LiteSpeed, integração com Cloudflare, desenvolvimento WordPress e infraestrutura de e-mail, e acompanha sites de clientes no dia a dia. Se você quer saber como está a exposição do seu site, fale com a nossa equipe e peça uma avaliação de segurança.
O que fica de lição
O episódio do Palmeiras é, por enquanto, uma desfiguração com muitas perguntas em aberto, e a resposta responsável é esperar a apuração antes de tirar conclusões. O que já dá para afirmar é que segurança é rotina: atualização, separação de ambientes, controle de acessos, monitoramento e um plano pronto para o dia em que algo der errado.
Fontes
- Bahia Notícias – site do Palmeiras é hackeado
- ABCD Jornal – site do Palmeiras é hackeado
- Terra – invasor deixa provocação
- Diário do Pará – site do Remo fora do ar
- Mattos Filho – Resolução CD/ANPD 15/2024
- Cescon Barrieu – Resolução CD/ANPD 15/2024
- Global Suite – prazos da Resolução 15/2024
- CERT.br – apresentação sobre incidentes
- Publicação sobre o fim do suporte do Ubuntu 18.04
- Accountable HQ – resposta a desfiguração de site
- Banda B – ingressos do Palmeiras
- Baguete – e-mails do Palmeiras
- TecMundo – possível ataque ao Palmeiras
- Canaltech – vazamento de dados de saúde
- Lance – site do Santos