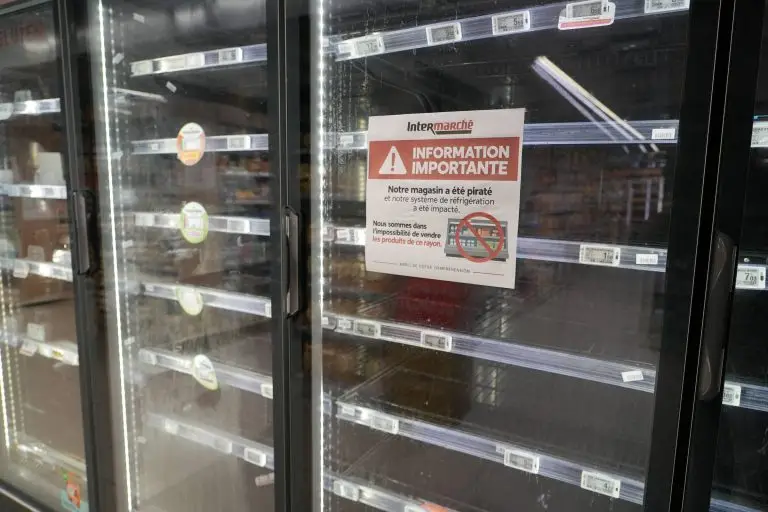


Uma invasão cibernética que tomou conta das geladeiras de centenas de supermercados franceses não precisou de nenhuma técnica sofisticada para funcionar. De acordo com o chefe da agência de segurança cibernética do país, o ataque hacker geladeiras explorou justamente aquilo que mais se recomenda evitar: senhas fracas e sistemas de refrigeração conectados à internet sem qualquer proteção. O resultado foi alimento estragado, prejuízo alto e até incêndios.
Vincent Strubel, diretor da Agência Nacional de Segurança dos Sistemas de Informação (ANSSI, na sigla em francês), falou ao Senado francês nesta quarta-feira (21) sobre as conclusões preliminares da investigação. Segundo ele, os criminosos conseguiram acessar os sistemas de refrigeração ligados à internet neste mês justamente por causa da ausência de proteções elementares — nada de brechas complexas ou códigos maliciosos sofisticados.
O que aconteceu no ataque hacker geladeiras
Em alguns casos, geladeiras que deveriam manter os alimentos resfriados chegaram a esquentar até 80°C. Ou seja, produtos que estavam armazenados corretamente viraram perda total em questão de horas. O episódio, descrito como extraordinário, acendeu o alerta em toda a França sobre a segurança dos sistemas conectados usados no varejo alimentício.
Dominique Schelcher, presidente da rede Coopérative U, não poupou palavras ao classificar o episódio como um ataque “sem precedentes” e “extremamente grave” à segurança alimentar do país. A lista de redes afetadas é extensa e inclui nomes conhecidos dos consumidores franceses:
- Carrefour
- Intermarché
- Monoprix
- Netto
Thierry Cotillard, presidente do grupo Les Mousquetaires — dono das redes Intermarché e Netto —, estimou que o custo combinado dos alimentos perdidos e dos equipamentos danificados pode chegar a dezenas de milhões de euros somando todo o setor.
Falhas simples, não brechas sofisticadas
Um ponto chama atenção nessa história: análises de terceiros haviam apontado vulnerabilidades no firmware de versões desatualizadas do software das geladeiras comprometidas. No entanto, as conclusões preliminares da ANSSI vão na direção contrária dessa hipótese.
“Nossa análise, neste momento, é que essas vulnerabilidades não foram exploradas. Foram falhas básicas de segurança, a começar pela exposição direta dos equipamentos de refrigeração à internet e por sua administração sem medidas específicas de proteção, além de senhas fracas e coisas desse tipo”, afirmou Strubel.
Outro detalhe relevante: a maioria das redes de supermercados terceiriza a gestão de seus sistemas de refrigeração. Uma pessoa familiarizada com o caso afirmou que os operadores sequer sabiam que os equipamentos estavam desprotegidos ou que as senhas utilizadas eram fracas — ou seja, a falha passou despercebida justamente por quem deveria cuidar da segurança desses sistemas.
Recomendações existem desde 2014, mas nem sempre são seguidas
Desde 2014, a ANSSI atualiza periodicamente os guias que publica para orientar a proteção de sistemas industriais. Apesar disso, Strubel foi direto ao reconhecer que as próprias diretrizes da agência não têm sido aplicadas como deveriam.
“Está claro que nossas recomendações não são seguidas de maneira sistemática. Hoje, não temos como controlar isso, e é responsabilidade fundamental de uma empresa implantar esses sistemas com segurança, independentemente de ela seguir ou não as regras”, acrescentou.
O grupo Les Mousquetaires se recusou a comentar o assunto, e os demais varejistas atingidos pelo ataque também não responderam aos pedidos de manifestação. Enquanto isso, as investigações sobre a invasão seguem em andamento, conduzidas conjuntamente pela ANSSI e pela unidade de crimes cibernéticos da Promotoria de Paris. Até agora, ninguém reivindicou a autoria do ataque e nenhum responsável foi identificado.
Alerta se estende a hospitais e laboratórios
Diante da repercussão do caso, a preocupação da ANSSI já ultrapassou o setor supermercadista. Strubel afirmou que a agência trabalha em conjunto com organizações de outros setores críticos para garantir que locais como hospitais, farmácias e laboratórios também protejam adequadamente seus próprios sistemas de refrigeração — afinal, muitos desses equipamentos armazenam materiais sensíveis e essenciais para a saúde da população.
“Realizamos um trabalho extremamente intenso, muito rápido e muito eficaz com as autoridades de saúde e as empresas para garantir que essas geladeiras, usadas para armazenar materiais às vezes perigosos e às vezes essenciais para a saúde de nossos concidadãos, estivessem devidamente protegidas”, disse.
Em resumo, o episódio serve como um lembrete incômodo de que boa parte dos riscos cibernéticos mais graves não nasce de ataques complexos, mas de descuidos básicos que poderiam ser evitados com medidas simples de proteção. Enquanto autoridades francesas seguem investigando quem está por trás da ofensiva, supermercados e outros setores que dependem de refrigeração conectada à internet já têm um exemplo concreto do que pode acontecer quando a segurança básica é deixada de lado.
Com informações de redir.folha.com.br.