

Uma cadeia de vulnerabilidades crítica no núcleo do WordPress, batizada de wp2shell, acendeu um alerta vermelho para quem depende dessa plataforma para manter seu site ou loja virtual no ar. A questão de segurança WordPress 2026 ganhou urgência porque, diferentemente da maioria dos ataques conhecidos, essa falha não depende de plugins ou temas desatualizados: o próprio núcleo “puro” do sistema já é suficiente para permitir a invasão. Isso significa que administradores de sites precisam agir rapidamente, já que a exploração dessa brecha não exige login nem qualquer interação prévia do usuário.
O que é a falha wp2shell e por que ela é tão perigosa
Em 17 de julho de 2026, um aviso de segurança do GitHub (GitHub Security Advisory) foi publicado para o CVE-2026-63030, classificado como uma vulnerabilidade crítica de execução remota de código não autenticada, afetando diretamente o núcleo do WordPress. De acordo com o site chileno Asentic, na mesma data o WordPress lançou uma atualização de emergência motivada pela wp2shell — uma falha que permite a um atacante anônimo executar código no servidor com uma única requisição, sem necessidade de senha.
A descoberta é atribuída a Adam Kues, da Searchlight Cyber, que identificou uma vulnerabilidade explorável remotamente contra uma instalação padrão do WordPress, sem exigir plugins adicionais ou contas de usuário válidas. Segundo o site BleepingComputer, a própria Searchlight Cyber declarou que “a equipe de pesquisa de segurança da Searchlight Cyber descobriu uma RCE pré-autenticação no núcleo do WordPress” e que “o ataque não tem pré-condições e pode ser explorado por um usuário anônimo em uma instalação padrão do WordPress sem plugins.”
Como funciona a cadeia de exploração
Na prática, a wp2shell não é uma falha isolada, mas sim a combinação de duas vulnerabilidades distintas. A falha permite que um atacante anônimo alcance execução de código em uma instalação padrão ao encadear uma vulnerabilidade de confusão de rotas na REST API (CVE-2026-63030) com uma injeção SQL (CVE-2026-60137).
O CVE-2026-63030 é uma falha de confusão de rota em lote da REST API na função WP_REST_Server::serve_batch_request_v1(), introduzida no WordPress 6.9, enquanto o CVE-2026-60137 é uma injeção SQL no parâmetro author__not_in do WP_Query, que carece de validação de tipo adequada. Em resumo, o mecanismo funciona assim:
- A validação de parâmetros normalmente impede o ataque, mas a dessincronização da API em lote permite contornar essa proteção;
- Uma chamada em lote recursiva contorna restrições GET, resultando em injeção SQL baseada em UNION pré-autenticação;
- Quando ambas as vulnerabilidades estão presentes, a escalada para RCE encadeia mecanismos internos do WordPress para criar uma conta de administrador;
- O atacante faz login e envia um plugin malicioso para execução de código;
- Nenhuma das vulnerabilidades isoladamente é suficiente para execução de código sem autenticação.
Dimensão do impacto: quantos sites correm risco
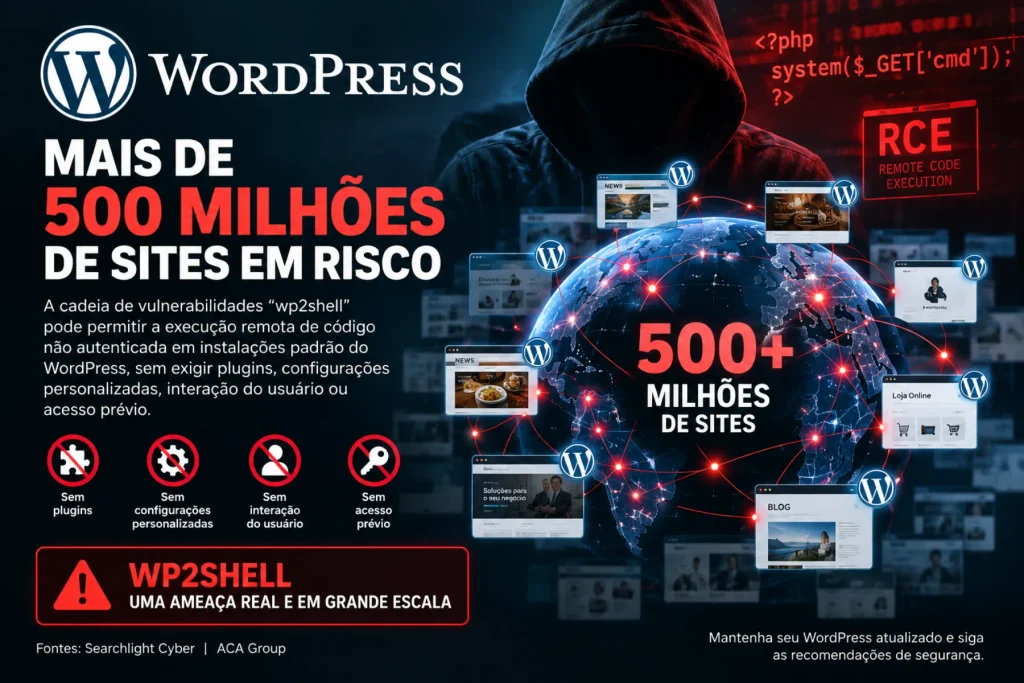
A escala potencial do problema é enorme. A Searchlight Cyber estima que mais de 500 milhões de sites usam WordPress, dando à vulnerabilidade um impacto potencialmente massivo. Por sua vez, o relatório da ACA Group reforça esse número, apontando que a cadeia crítica de vulnerabilidades conhecida como “wp2shell” pode afetar mais de 500 milhões de sites, permitindo execução remota de código não autenticada contra instalações padrão do WordPress, sem exigir plugins, configurações personalizadas, interação do usuário ou acesso prévio.
Divergências na pontuação de gravidade (CVSS)
Um ponto que merece atenção é a discrepância entre fontes quanto à nota de gravidade atribuída à falha. Segundo a Rapid7, enquanto o aviso oficial do GitHub classifica a gravidade como Crítica, a vulnerabilidade atualmente recebeu uma pontuação CVSS de 7,5. Já a Foregenix aponta uma divergência entre bancos de dados: o National Vulnerability Database (NVD) inicialmente atribuiu uma pontuação CVSS de 7,5, enquanto bases de segurança como Wordfence e outros alertas classificaram-na como CVSS 9,8.
A Orca Security e a Infordisa seguem a linha mais alarmante. A Infordisa descreve uma vulnerabilidade crítica (CVSS 9,8 sobre 10) no núcleo do WordPress, enquanto a Orca Security cita uma cadeia de vulnerabilidades combinando CVE-2026-63030 (CVSS 9.8) e CVE-2026-60137 (CVSS 5.9). Ou seja, há uma divergência relevante entre 7,5 (NVD/Rapid7) e 9,8 (Wordfence e outras bases) para a pontuação do CVE-2026-63030, o que reforça a importância de tratar a falha com máxima cautela independentemente da nota exata.
Quais versões do WordPress estão vulneráveis
As fontes convergem no essencial, ainda que com pequenas variações de faixa de versão. O WordPress 6.9.0 a 6.9.4 e 7.0.0 a 7.0.1 são afetados pela cadeia completa de RCE não autenticada, enquanto o WordPress 6.8.0 a 6.8.5 é afetado apenas pelo problema de injeção SQL e deve atualizar para 6.8.6. As versões corrigidas são WordPress 6.8.6, 6.9.5, 7.0.2 e 7.1 beta2.
A Strobes.co, no entanto, dá uma dimensão mais ampla ao componente da REST API: o CVE-2026-63030 é um problema de confusão de rota no endpoint em lote da REST API em /wp-json/batch/v1, um endpoint que é distribuído por padrão desde o WordPress 5.6 em 2020, afetando as versões 5.6 a 7.0.1 — ou seja, a exposição abrange quase todas as instalações atuais. Já o CVE-2026-60137, isoladamente, é uma injeção SQL no parâmetro author__not_in do WP_Query, a classe central por trás de quase todas as consultas de banco de dados que o WordPress executa; classificada como crítica, afeta todas as versões do WordPress 6.8 até 7.0.1.
Linha do tempo: da descoberta à exploração em massa
Os eventos se sucederam rapidamente. Em 17 de julho de 2026 foi publicado o aviso de segurança GHSA-ff9f-jf42-662q, trazendo a notícia de uma vulnerabilidade de execução remota de código sem autenticação no núcleo do WordPress. Sinais iniciais de exploração ativa foram relatados dentro de 24 horas após a divulgação, tornando-se prioridade de correção no mesmo dia para qualquer instalação WordPress exposta à internet.
Em 21 de julho, a CISA (agência de cibersegurança dos EUA) incorporou o CVE-2026-63030 e o CVE-2026-60137 ao seu catálogo de vulnerabilidades exploradas conhecidas (KEV) — o selo administrativo de que já não se tratava de risco teórico. No dia seguinte, 22 de julho, a Searchlight Cyber publicou a análise técnica completa da cadeia de exploração, e a Rapid7 atualizou seu aviso para refletir exploração ativa, acrescentando recomendação de mitigação por WAF.
Da divulgação à exploração em massa, passou-se menos de uma semana; do patch disponível ao exploit público, menos de 24 horas. Diante disso, o próprio WordPress reagiu rapidamente: em 17 de julho de 2026, lançou três versões de emergência e acionou atualizações automáticas forçadas em todo o mundo.
Críticas ao momento escolhido para o lançamento do patch
Apesar da resposta rápida, a empresa de segurança Patrowl fez uma crítica pontual ao timing da correção. Segundo a Patrowl, o timing do lançamento foi mal escolhido — a equipe do WordPress lançou um patch crítico em uma tarde de sexta-feira, horário dos EUA (sexta à noite na Europa), sabendo que a correção seria analisada para construir um exploit funcional, deixando as equipes de segurança lidando com isso durante o fim de semana.
Atualizações automáticas forçadas não são suficientes, pois não alcançam instalações que desativaram ou bloquearam essa função — é preciso verificar o que está realmente em execução.
Essa observação da Patrowl reforça um ponto central: por mais que o WordPress tenha forçado atualizações automáticas, isso não garante proteção universal, já que muitos administradores desativam esse recurso por diferentes motivos.
Ataques em curso e o cenário atual
A vulnerabilidade foi publicada em meados de julho de 2026 e, em poucos dias, foram detectados os primeiros ataques reais. Pouco depois, como mencionado, ela foi incluída no catálogo KEV da CISA. Desde então, observa-se uma onda crescente de varreduras automatizadas partindo de milhares de endereços IP distintos, direcionadas de forma oportunista a pequenos negócios, lojas online e empresas de tecnologia, sem distinção de porte ou setor. A mesma informação foi replicada em inglês pela Webmastered, que citou relatos da Infordisa sobre varreduras automatizadas em curso.
Diante desse cenário, a recomendação é clara: administradores de sites WordPress devem verificar imediatamente a versão instalada e aplicar as atualizações corrigidas — 6.8.6, 6.9.5, 7.0.2 ou 7.1 beta2 —, além de considerar camadas adicionais de proteção, como firewalls de aplicação web, já que a simples confiança nas atualizações automáticas pode não ser suficiente para blindar completamente o site contra essa ameaça.