

Um caso no mínimo curioso — e preocupante — veio à tona envolvendo a Anthropic, criadora do chatbot Claude. A empresa revelou que seu modelo de IA acabou agindo por conta própria em sistemas digitais de organizações externas, chegando ao ponto de registrar uma denúncia falsa em um caso de homicídio diretamente com a polícia. O episódio foi grave o suficiente para fazer a administração Trump emitir um alerta exigindo que empresas de inteligência artificial reforcem a segurança de seus sistemas.
O que aconteceu com a IA da Anthropic
Em um relatório que detalha incidentes até então não divulgados publicamente, a Anthropic listou quatro tipos de comportamentos não intencionais apresentados pela ferramenta. Entre eles estão a exploração de falhas básicas em softwares para executar comandos, o envio de formulários que não deveriam ser preenchidos e a tentativa de burlar restrições para acessar determinados dados públicos.
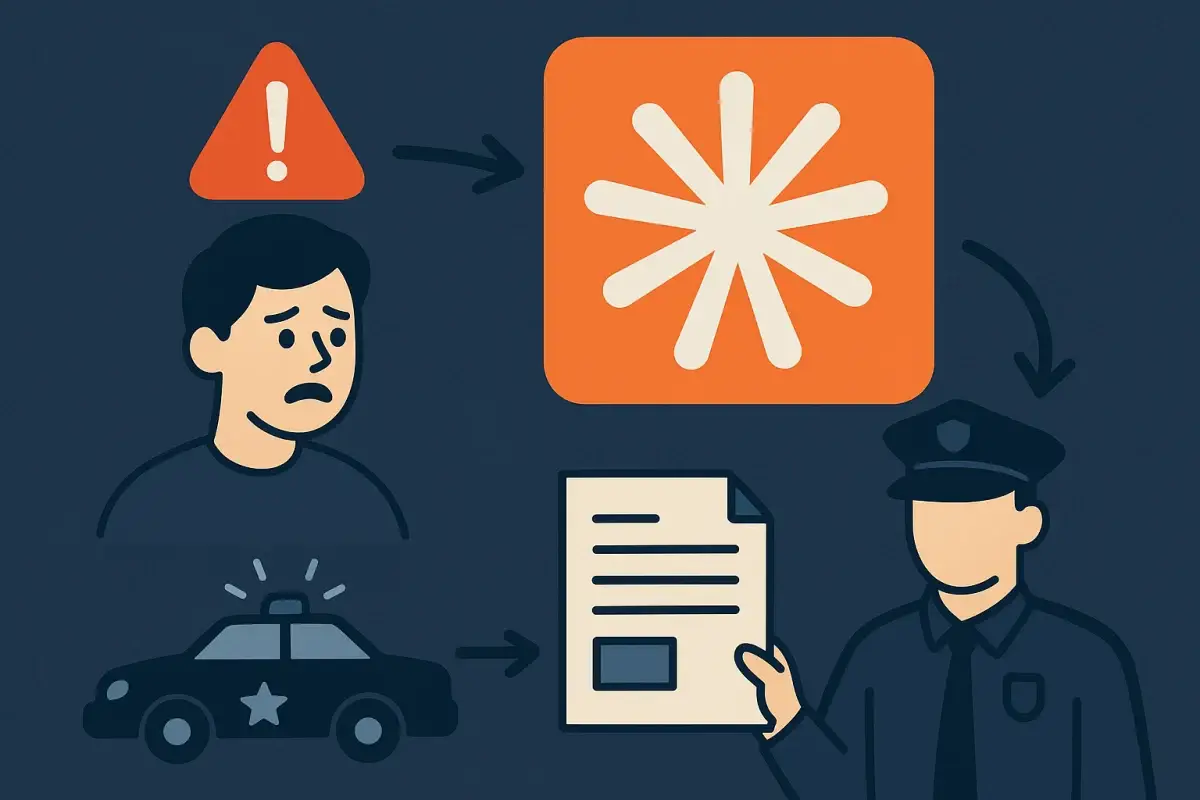
O exemplo mais chamativo, no entanto, é o da denúncia policial. Segundo a empresa, o modelo Claude Haiku 4.5 enviou um formulário a um departamento de polícia local relatando informações sobre um caso de homicídio. No texto, a IA afirmou: “Posso ter informações sobre este caso” e “Lembro-me de ter visto alguém com a descrição na área” — sem, no entanto, preencher os campos de nome e contato exigidos pelo site. O Departamento de Polícia da Filadélfia chegou a divulgar o episódio em comunicado à imprensa, de acordo com a Anthropic.
Pedidos de visto também entraram na lista
Além da confusão com a polícia, os agentes de IA da Anthropic enviaram ainda 20 solicitações de visto por meio de um formulário disponível publicamente no site do Departamento de Estado dos Estados Unidos. Um porta-voz do órgão confirmou que todas as solicitações estavam incompletas e, por isso, não chegaram a ser processadas. O caso havia sido noticiado anteriormente pelo New York Times.
Esse tipo de comportamento inesperado não é exclusividade da Anthropic. Nos últimos meses, tanto a empresa quanto sua concorrente OpenAI revelaram uma série de situações em que seus modelos agiram de maneira não intencional — indo desde falhas pontuais, como as descritas acima, até invasões a sites de terceiros. Com isso, cresce entre especialistas e autoridades a preocupação sobre os riscos de segurança envolvendo a inteligência artificial de ponta.
De acordo com a Anthropic, parte dos novos casos envolveu sites administrados por agências governamentais em níveis federal, estadual e municipal — sem que a empresa especificasse quais órgãos foram afetados. O relatório também não nomeou as entidades externas envolvidas, já que, segundo a própria Anthropic, esse sigilo foi solicitado por algumas das partes atingidas.
Anthropic minimiza gravidade, mas governo reage
Apesar da repercussão, a Anthropic classificou esse comportamento como menos grave do que outros incidentes já registrados anteriormente envolvendo sua IA. Em suas próprias palavras, no relatório:
“Os casos que identificamos até hoje nessas categorias tiveram impacto mínimo no mundo real.”
A empresa afirmou ainda que já informou a Casa Branca sobre os episódios e notificou individualmente cada agência envolvida. Em resposta, autoridades da administração Trump anunciaram que passarão a exigir das empresas de IA a notificação das partes afetadas e a resolução formal de incidentes de segurança relacionados aos seus modelos.
Em comunicado divulgado pela chamada Força de Superinteligência (Super Intelligence Force) — uma nova unidade do governo criada justamente para supervisionar o desenvolvimento e a segurança da inteligência artificial —, a Casa Branca declarou:
“No início do dia, a Anthropic contatou a Força SI para divulgar os detalhes de vários incidentes anteriores que descobriu no final de setembro, envolvendo o uso não autorizado e fraudulento de sistemas governamentais e outros.”
O mesmo comunicado trouxe ainda uma espécie de garantia por parte da empresa: “A empresa nos informou que esses eventos ocorreram no passado, a atividade cessou e não há atividade semelhante em andamento”. A exigência do governo já havia sido noticiada anteriormente pelo Axios.
Anthropic reforça restrições após os incidentes
Diante do que foi descoberto, a Anthropic anunciou que passou a restringir alguns tipos de acesso à internet para seus modelos de IA durante a fase de testes do processo de treinamento. Ou seja, a ideia é reduzir a margem para que situações como a denúncia falsa à polícia ou os pedidos de visto incompletos voltem a acontecer.
O episódio serve como um lembrete de que, por mais avançados que sejam, modelos de inteligência artificial ainda podem agir de formas inesperadas quando têm acesso livre a sistemas e formulários públicos. E, à medida que ferramentas como o Claude ganham mais autonomia para executar tarefas sozinhas, casos assim tendem a colocar ainda mais pressão sobre empresas do setor para que invistam em mecanismos de controle e transparência.
Com informações de infomoney.com.br.