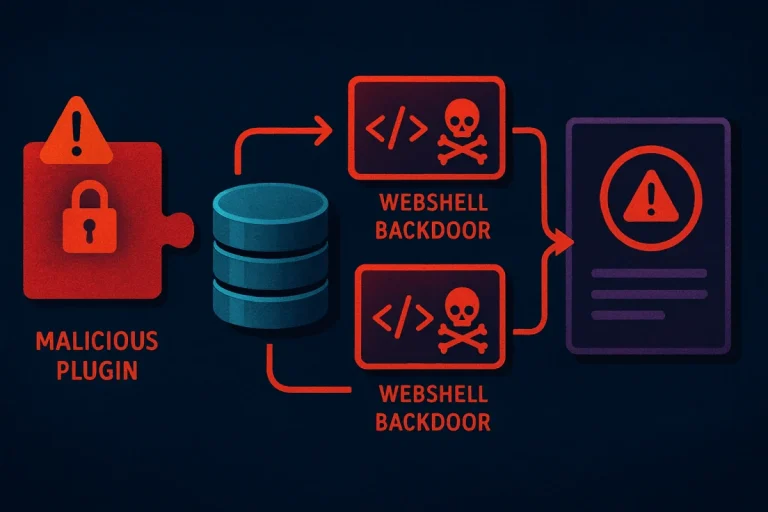


Uma investigação recente de resposta a incidentes revelou um esquema sofisticado de infecção em sites WordPress, que vai além das táticas tradicionais baseadas apenas em arquivos maliciosos. Os responsáveis pelo ataque combinaram um plugin falso, um servidor remoto de comando e controle (C2) e dois web shells em PHP armazenados diretamente dentro do banco de dados da plataforma.
Como funciona o esquema de infecção
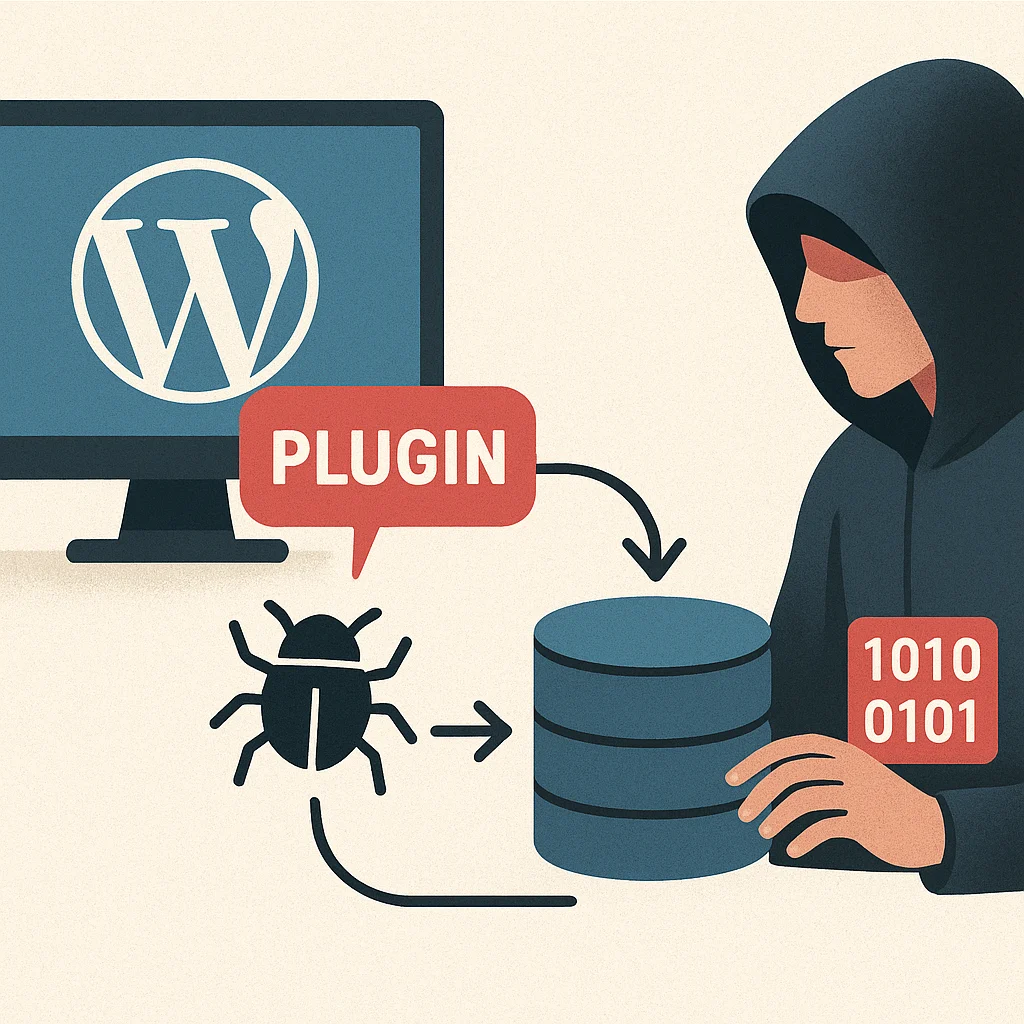
De acordo com os especialistas que analisaram o caso, a campanha maliciosa é operada por um grupo de cibercriminosos de língua turca. A estratégia utilizada segue um modelo clássico de manipulação de SEO, conhecido como Private Blog Network (PBN), voltado à inserção oculta de backlinks em sites comprometidos.
Esse tipo de golpe costuma estar associado a nichos específicos de afiliados, como sites de apostas e conteúdo adulto, que se beneficiam do aumento artificial de autoridade e ranqueamento gerado pelos links inseridos de forma clandestina em páginas legítimas invadidas.
Persistência através do banco de dados
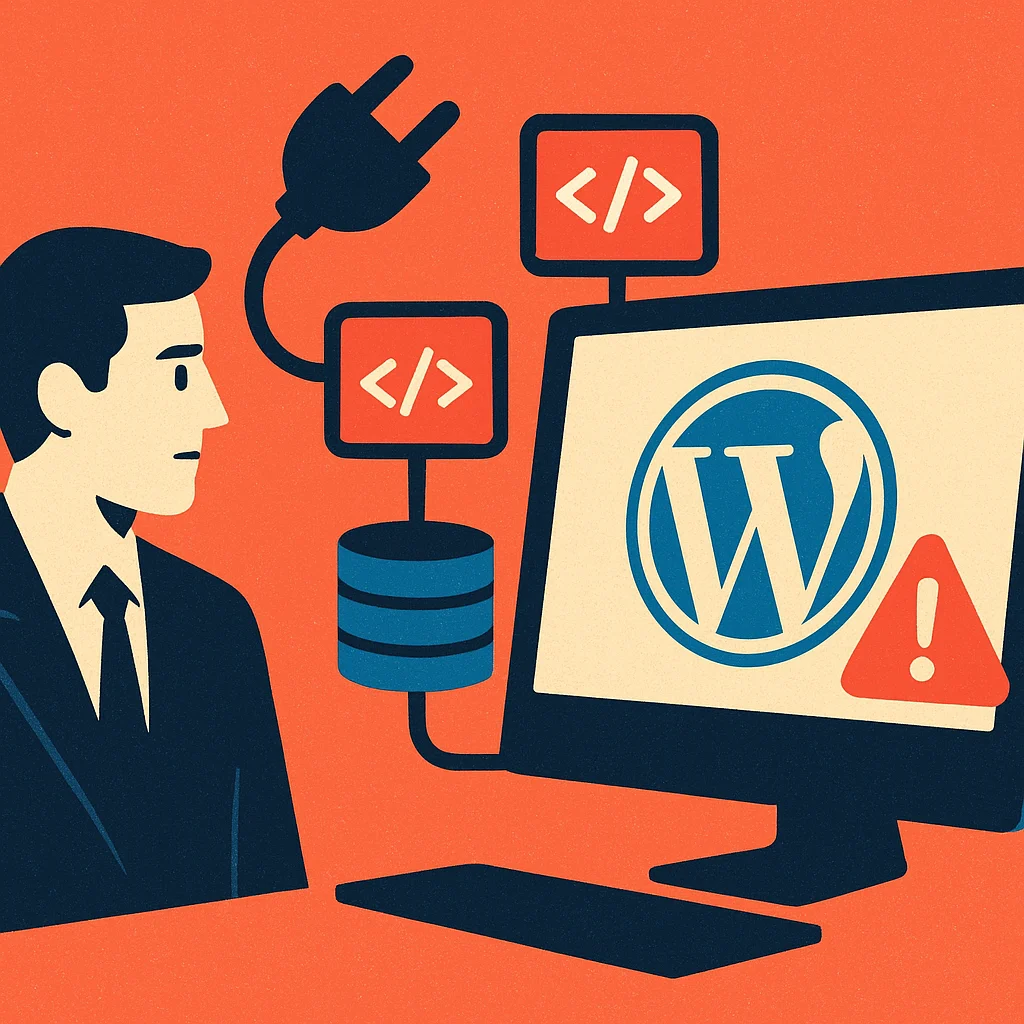
O diferencial dessa ameaça está na forma como os invasores garantem persistência no ambiente comprometido. Em vez de depender exclusivamente de arquivos maliciosos hospedados no servidor — que podem ser identificados e removidos com mais facilidade por ferramentas de segurança —, os atacantes optaram por armazenar os dois web shells diretamente na estrutura do banco de dados do WordPress.
Essa abordagem dificulta a detecção convencional, já que muitas soluções de varredura de segurança concentram sua análise nos arquivos do sistema, deixando brechas para códigos maliciosos escondidos em tabelas do banco de dados. Com o plugin falso atuando como porta de entrada, os criminosos conseguem manter o controle remoto do site infectado por meio da comunicação com o servidor de comando e controle.
Objetivo financeiro por trás do ataque
O propósito central dessa operação é monetário, sustentado pela prática de black hat SEO. Ao injetar links ocultos em sites legítimos sem o conhecimento dos administradores, os criminosos conseguem melhorar artificialmente o posicionamento de páginas ligadas a jogos de azar e conteúdo adulto nos mecanismos de busca, aproveitando-se da credibilidade dos domínios comprometidos.
O caso reforça a importância de administradores de sites WordPress manterem atenção redobrada a plugins de origem duvidosa e realizarem auditorias periódicas não apenas nos arquivos do servidor, mas também na estrutura do banco de dados, onde ameaças como essa podem permanecer escondidas por longos períodos sem serem detectadas.