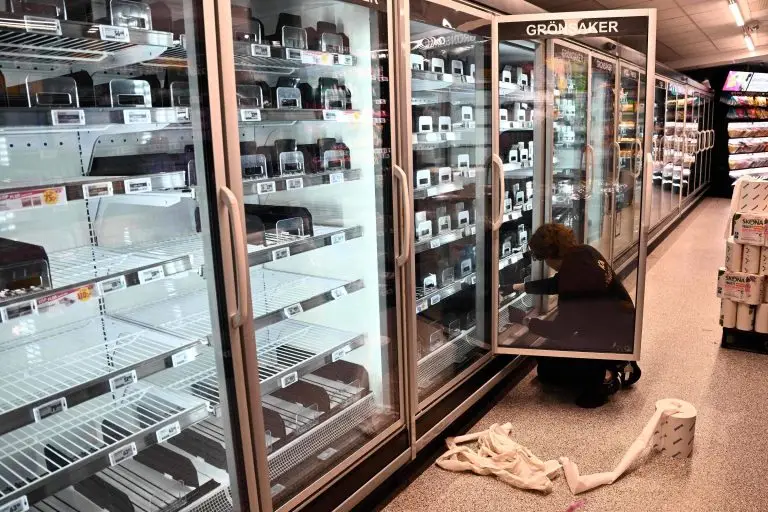


Uma série de ataques hackers atingiu redes de supermercados em 11 países da Europa nas últimas semanas, causando superaquecimento de equipamentos de refrigeração e a perda de toneladas de alimentos. O episódio levantou uma dúvida entre consumidores brasileiros: geladeiras e freezers vendidos no Brasil correm o mesmo risco de serem invadidos e descongelados remotamente?
Segundo especialistas consultados pela reportagem, a resposta é tranquilizadora, ainda que não definitiva. O risco de um ataque hacker semelhante ao europeu é considerado baixo no país, tanto para o consumidor doméstico quanto para o setor comercial.
Por que o risco de ataque hacker é baixo no Brasil?
As geladeiras domésticas comercializadas no Brasil não possuem recursos de controle remoto de temperatura via internet. Isso significa que, mesmo que um invasor tente acessar o aparelho, não há como alterar o funcionamento do equipamento a distância e descongelá-lo.
Além disso, não existem registros de incidentes ou invasões desse tipo em eletrodomésticos no país até o momento.
No setor comercial, que abrange supermercados e redes de distribuição, a probabilidade de um ataque também é avaliada como baixa por especialistas e entidades do setor.
O que aconteceu na Europa?
Na Europa, os criminosos exploraram vulnerabilidades em equipamentos conectados à internet por meio de endereços IP públicos inseguros e softwares desatualizados. Com acesso aos controladores centrais dos sistemas de refrigeração, os invasores alteraram remotamente os parâmetros de funcionamento dos aparelhos.
Essa manipulação acionou ciclos de degelo prolongados e elevou as temperaturas internas a até 55°C em lojas da Suécia e da Bélgica, inutilizando grandes quantidades de alimentos.
Rogério Marson Rodrigues, líder em engenharia e desenvolvimento de tecnologias na Eletrofrio Refrigeração e integrante da Abrava (Associação Brasileira de Refrigeração, Ar Condicionado, Ventilação e Aquecimento), afirma que não é possível descartar totalmente a ocorrência de ataques semelhantes no Brasil.
Como o Brasil está se protegendo?
Segundo Marson, operadores de redes de dados brasileiros acompanham de perto os episódios europeus e reforçaram a segurança das estruturas no país desde que os primeiros casos foram registrados, em setembro.
O especialista relata ter conversado com um operador responsável pelos balcões refrigerados de uma grande rede de supermercados, que optou por não se identificar. Segundo esse relato, a empresa utiliza VPN, firewall, senhas fortes e mantém os softwares atualizados periodicamente, medidas que, na avaliação de Marson, reduzem as chances de invasão.
A principal fragilidade estaria concentrada em redes menores, nas quais o próprio estabelecimento administra a infraestrutura de dados e pode acabar utilizando senhas pouco seguras. Ainda assim, o especialista considera pequena a probabilidade de um ataque nesses casos.
Uma diferença relevante entre os mercados brasileiro e europeu está na idade dos sistemas. De acordo com Marson, redes de supermercados na Europa estão conectadas há décadas e, em muitos casos, ainda utilizam hardwares e softwares antigos, sem atualização. No Brasil, a adoção dessas tecnologias é mais recente, com cerca de dez anos.
Todo eletrodoméstico inteligente corre risco?
Não. Nem todo eletrodoméstico considerado inteligente permite que suas funções sejam acessadas remotamente. Sem conexão à internet, esses modelos não estão expostos ao mesmo tipo de invasão que poderia atingir equipamentos com funcionalidades controladas pela rede.
Isso não elimina, porém, os riscos associados a outros aparelhos conectados vendidos no país. A segurança depende de diferentes componentes: o próprio eletrodoméstico, os aplicativos, os serviços de conexão e a rede utilizada pelo consumidor.
O que dizem fabricantes e reguladores?
A Eletros, associação que representa a indústria de eletrodomésticos e eletroeletrônicos de consumo no Brasil, afirma que os fabricantes dispõem de mecanismos de proteção, atualizações de software e canais para receber notificações de vulnerabilidades. Segundo a entidade, quando uma falha é identificada, o problema passa por avaliação técnica e recebe as correções necessárias.
A Whirlpool, fabricante das geladeiras Brastemp, informa que seus produtos passam por avaliações internas e testes de segurança cibernética baseados em padrões internacionais, além de monitoramento preventivo para identificar vulnerabilidades.
“Embora os casos registrados na Europa tenham atingido sistemas industriais e comerciais, o episódio serve como um alerta preventivo para o mercado doméstico. A crescente conectividade de eletrodomésticos inteligentes exige atenção constante a padrões de segurança digital para evitar acessos não autorizados e garantir a integridade dos equipamentos e a segurança dos alimentos”, afirma Lucas Magalhães, diretor de marketing de produto da Whirlpool América Latina.
No Brasil, equipamentos que utilizam recursos de comunicação, como wi-fi e Bluetooth, também estão sujeitos às exigências aplicáveis da Anatel (Agência Nacional de Telecomunicações), que estabeleceu normas específicas de segurança cibernética para esse tipo de dispositivo.
Apesar da avaliação de baixo risco, o episódio europeu reforça a importância de consumidores e empresas manterem seus equipamentos conectados sempre atualizados, com senhas robustas e redes protegidas, já que a segurança cibernética de eletrodomésticos inteligentes tende a ganhar ainda mais relevância conforme essa tecnologia se populariza no país.
Com informações de redir.folha.com.br.