

Uma vulnerabilidade no WordPress foi corrigida em uma atualização de segurança lançada em 22 de setembro de 2026. O WordPress Security Team disponibilizou a versão 7.1.2 e pacotes de correção para todos os ramos até o WordPress 4.7. Identificada como CVE-2026-87902, a falha recebeu pontuação CVSS v4.0 de 9.2 (Critical) no anúncio da equipe.
O problema permite que um invasor sem autenticação faça o sistema incluir um arquivo PHP legível localizado fora do diretório do tema ativo. Dependendo da configuração do tema e do servidor, esse arquivo pode abrir caminho para execução remota de código e comprometimento total do site. Por isso, os administradores devem atualizar o núcleo do WordPress imediatamente e confirmar que o processo foi concluído.
Vulnerabilidade no WordPress exige atenção dos administradores
A vulnerabilidade no WordPress está no núcleo da plataforma, e não em um plugin ou tema opcional. Além disso, o ataque não exige conta de usuário, interação da vítima ou exploração prévia de outra falha. O acesso pode ocorrer pela internet, embora a execução remota de código dependa de condições específicas.
Para que o impacto mais grave seja possível, o tema pai ou filho ativo precisa conter um diretório de nível superior cujo nome comece com page-, como page-templates. Também é necessário que exista no servidor um arquivo PHP legível pela conta utilizada pelo servidor web e capaz de produzir um comportamento útil quando incluído.
O comunicado oficial cita os temas legados Twenty Twelve e Twenty Fourteen, além de Neve, Hestia e Sydney, como exemplos de estruturas que podem apresentar esse diretório. No entanto, os administradores não devem presumir a exposição apenas pelo nome do tema. É necessário verificar a instalação e o sistema de arquivos de cada site.
Como a falha de segurança funciona
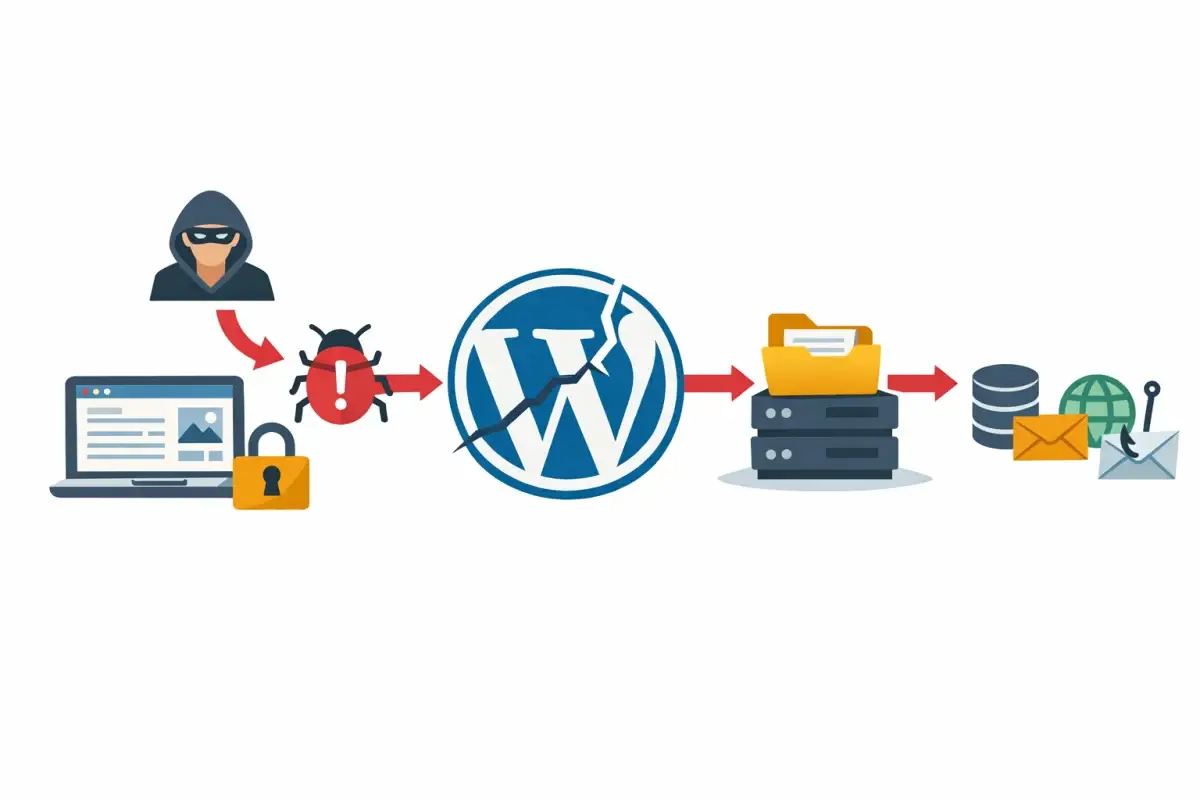
Nas versões vulneráveis, a função get_page_template() utiliza o parâmetro público pagename para montar o nome do arquivo de modelo. Uma decodificação adicional permitia que um valor codificado duas vezes fosse transformado em uma sequência de travessia de diretórios durante a resolução do modelo.
Em seguida, a função locate_template() combinava o nome recebido com o caminho do tema e verificava se o arquivo existia, mas não confirmava se o resultado continuava dentro de um diretório autorizado. Dessa forma, um arquivo PHP local situado fora do tema podia ser incluído.
A análise técnica aponta que imagens oficiais do PHP Docker e configurações padrão do cPanel com PHP anterior ao 8.5 podem oferecer condições para uma transição conhecida baseada em PEAR, incluindo o arquivo pearcmd.php quando register_argc_argv=On. Ainda assim, a exploração depende da combinação entre tema, arquivo disponível e configuração do servidor.
Versões corrigidas e medidas recomendadas
O WordPress 7.1.2 contém a correção. Também foram publicados pacotes para as seguintes versões: 4.7.37, 4.8.32, 4.9.33, 5.0.29, 5.1.26, 5.2.28, 5.3.25, 5.4.23, 5.5.22, 5.6.21, 5.7.19, 5.8.17, 5.9.18, 6.0.16, 6.1.14, 6.2.13, 6.3.12, 6.4.12, 6.5.12, 6.6.9, 6.7.9, 6.8.10, 6.9.9, 7.0.6 e 7.1.2.
O resumo da Wordfence Intelligence classifica a vulnerabilidade no WordPress como inclusão local de arquivo PHP sem autenticação e registra CVSS de 8.1 (High). A falha foi descoberta por Robert Ressl, que realizou a divulgação responsável, com agradecimentos à equipe de segurança e aos colaboradores do núcleo.
- Clientes Wordfence Premium, Wordfence Care e Wordfence Response receberam uma regra de firewall em September 22, 2026.
- Usuários do Wordfence Free receberão a mesma proteção em October 22, 2026, após o prazo padrão de 30 dias.
- O firewall reduz a exposição, mas não substitui a atualização do WordPress Core.
Assim, a principal recomendação é instalar imediatamente a versão corrigida correspondente ao ramo utilizado e validar o resultado. Mesmo sites que não atendam hoje a todos os requisitos de exploração continuam sujeitos ao risco, já que temas, plugins, pacotes PHP e configurações de servidor podem mudar.
Com informações de wordfence.com.