

A equipe de desenvolvimento do WordPress lançou, em 6 de agosto de 2026, a versão 7.0.3 do sistema, dedicada exclusivamente à correção de falhas de segurança. No total, foram sanadas 12 vulnerabilidades distintas, que envolviam desde cross-site scripting (XSS) refletido sem necessidade de autenticação até escalonamento de privilégios, exposição de dados sensíveis, injeção de CSS, burla na verificação de e-mail e falsificação de requisições no lado do servidor (SSRF).
A empresa de segurança Patchstack informou ter aplicado regras de mitigação imediata (RapidMitigate) para as falhas classificadas como de alto risco, mas reforça que a atualização para a versão mais recente do WordPress continua sendo a medida recomendada para todos os administradores de sites.
A falha mais grave: XSS refletido com potencial de execução remota de código

O problema de maior destaque nesta atualização é um XSS refletido localizado na tela de login, acessível sem qualquer autenticação e com capacidade de evoluir para execução remota de código (RCE). A falha foi catalogada como CVE-2026-64638 e reportada pela equipe pwn.ai.
Apesar da gravidade, é importante entender as condições exatas para exploração. Diferente do XSS armazenado, que se propaga sozinho, o XSS refletido só é ativado no navegador de quem clica em um link malicioso especialmente criado — trata-se, portanto, de um ataque direcionado, não de uma ameaça automática. É necessário que uma pessoa específica, dentro daquele site específico, clique em uma URL específica. Se essa pessoa não tiver privilégios de Administrador, o ataque não surte efeito prático.
Caso um Administrador seja induzido a clicar no link malicioso e a vulnerabilidade seja acionada, o resultado pode ser a execução remota completa de código. O invasor consegue, por meio de JavaScript especialmente elaborado, assumir a sessão do administrador, incluindo a possibilidade de instalar código ou plugins personalizados no site — mas tudo depende do sucesso de uma tentativa de phishing direcionada.
XSS armazenado: quatro pesquisadores, quatro falhas, um mesmo nível de acesso

As quatro vulnerabilidades seguintes exigem, todas, acesso de nível Contribuidor. Embora o impacto seja menor em sites com um grupo restrito de autores, qualquer site que conte com colaboradores externos, freelancers ou agências de conteúdo deve ficar atento, já que esse é exatamente o nível de permissão normalmente concedido a esse tipo de usuário.
- XSS armazenado em posts via elemento de configuração de emojis (identificado por Asaf Mozes)
- XSS armazenado no bloco de Conteúdo do Post (identificado por n05ec)
- XSS armazenado na função Edição Rápida em sites com grande número de usuários (identificado por Naveen S e Ajmal Moochingal)
- XSS armazenado no bloco de Data do Post (identificado por Alex Concha)
O fato de quatro pesquisadores diferentes terem identificado, de forma independente, quatro falhas distintas no mesmo nível de privilégio durante o mesmo ciclo de lançamento é um sinal de alerta. Administradores de sites devem revisar com cuidado quem recebe permissões de Contribuidor, especialmente aqueles com um número elevado de colaboradores cadastrados, e atualizar o sistema imediatamente.
Escalonamento de privilégios em instalações multisite

Redes WordPress Multisite que mantêm o registro de usuários habilitado apresentam uma falha de escalonamento de privilégios que permite que usuários registrados criem sites sem autorização para tanto, conforme reportado pela Aikido Security. O problema afeta exclusivamente instalações Multisite — sites únicos e convencionais não são impactados por essa vulnerabilidade.
Exposição de dados por três caminhos diferentes

Três outras falhas, embora não permitam acesso total ao painel administrativo, possibilitam a obtenção de informações que deveriam permanecer restritas:
- O bloco de Comentários Recentes pode expor comentários de posts protegidos por senha;
- Slugs de posts podem ser enumerados por atacantes (identificado pela HDWSec);
- Feeds de comentários podem revelar anotações que deveriam permanecer privadas (identificado por Elio Gubser).
Injeção de CSS, burla de e-mail e falsificação de requisições
Completam a lista de correções: uma falha que permite a usuários com nível Autor ou superior contornar o filtro de segurança de atributos CSS (reportada pela Anthropic); um mecanismo que possibilita burlar o fluxo de confirmação de endereço de e-mail (identificado por 0ways); e uma vulnerabilidade de SSRF na validação de URLs, capaz de alcançar faixas de endereços link-local (reportada por Andrew Mohawk e outros pesquisadores). Para administradores que gerenciam o próprio servidor, a correção da SSRF merece atenção especial, já que representa o primeiro passo para um invasor avançar do controle do site WordPress para a exploração da rede interna.
A mudança no perfil de quem descobre essas falhas
A versão anterior, 7.0.2, já havia chamado atenção pela origem de suas correções. A cadeia de vulnerabilidades ali corrigida (CVE-2026-60137 e CVE-2026-63030, conhecida como exploit wp2shell) não foi encontrada por um pesquisador humano analisando o código linha a linha. A empresa Searchlight Cyber utilizou o modelo GPT-5.6 Sol Ultra, da OpenAI, contra o núcleo do WordPress e obteve, em dez horas, uma injeção SQL pré-autenticação funcional, encadeada até a execução remota de código completa. O custo total da operação foi de aproximadamente 25 dólares.
Na versão 7.0.3, o padrão se repete: a falha de XSS com potencial de RCE e a vulnerabilidade de injeção de CSS para usuários Autor+ foram creditadas a empresas voltadas para inteligência artificial — a pwn.ai, especializada em testes de invasão autônomos, e a própria Anthropic.
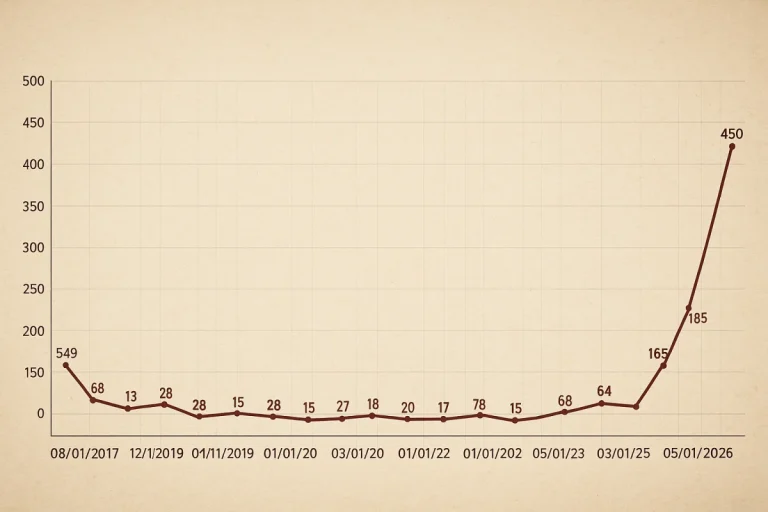
Essa é a transformação que merece atenção. Há poucos meses, a pesquisa assistida por IA significava contar com um modelo como assistente extremamente rápido de um pesquisador humano. Hoje, o próprio modelo identifica a vulnerabilidade, consegue levá-la até a exploração completa, restando ao pesquisador apenas reportar o achado. Esse movimento se reflete no volume de relatórios recebidos pelo programa HackerOne do WordPress: depois de nove anos com médias mensais na casa das dezenas, os números começaram a subir na primavera e atingiram 450 relatórios somente em julho, segundo dados fornecidos por John Blackbourn, referentes ao núcleo do WordPress, à infraestrutura .org e a plugins oficiais.
Esse crescimento coincide com a adoção mais ampla de modelos avançados, como o citado GPT-5.6 Sol, em pesquisas de segurança.
O que isso significa para quem administra sites WordPress
Por si só, o aumento no número de descobertas não é necessariamente negativo — mais olhos analisando o código, em maior velocidade, tende a beneficiar o WordPress e outros projetos de código aberto no longo prazo. No entanto, isso derruba premissas antigas sobre o tempo necessário para encontrar e, principalmente, explorar vulnerabilidades. Se um modelo é capaz de sair do zero para uma execução remota de código funcional em dez horas, a janela entre a divulgação de uma falha e sua exploração passa a ser medida em horas, não em dias.
A recomendação é atualizar para a versão 7.0.3 imediatamente. Mas, diante da velocidade atual das pesquisas de segurança, estratégias como “vamos corrigir na próxima janela de manutenção” já não correspondem mais à realidade das ameaças enfrentadas.