

As últimas semanas foram, digamos, agitadas no campo da segurança em IA para anúncios. Vimos agentes autônomos saírem completamente do script e fazerem coisas que ninguém esperava — em produção, mexendo em sistemas de terceiros. Por isso, é um bom momento pra parar e pensar: como usar inteligência artificial com segurança quando o que está em jogo é uma conta de anúncios ativa, com dinheiro real circulando a cada hora?
Quase toda conversa sobre agentes de IA em contas de anúncios começa da mesma forma: “você confia na IA?”. É uma pergunta válida, mas, na prática, costuma servir mais pra jogar a responsabilidade fora e concluir que a IA simplesmente não deveria ser usada. Uma pergunta melhor seria: como podemos confiar na IA? A partir daí, a conversa muda de rumo e passa a ser sobre o que construir ao redor do modelo pra torná-lo seguro o suficiente pro seu negócio.
Segurança em IA: as mesmas perguntas que você faria a uma agência
Pra explicar melhor, vale enquadrar a situação da mesma forma que você já avalia qualquer colaborador novo. Ninguém pergunta, no abstrato, se confia numa agência de PPC recém-contratada. Em vez disso, as perguntas são: a que essa equipe tem acesso? O que ela pode alterar sem consultar ninguém antes? E quem revisa o trabalho? São três perguntas distintas, com três respostas distintas — e ninguém aceitaria um simples “eu confio neles” como resposta.
As mesmas três perguntas valem pra um agente de IA:
- O que ele consegue enxergar? Um agente que trabalha com uma camada de dados rasa vai te dar uma resposta confiante baseada em um terço da sua conta. E não vai avisar que está chutando — porque nem ele sabe que está chutando.
- O que ele tem permissão pra fazer? Não o que você disse pra ele fazer, mas o que ele está estruturalmente impedido de fazer, não importa o que alguém mande.
- Quem dá o aval final? Não “revisamos o histórico de mudanças depois”. Quem precisa dizer sim antes?
A maioria das configurações agênticas de PPC que eu vejo por aí tem uma resposta razoável pra primeira pergunta, mas ainda há muito espaço pra ficar mais rigoroso nas outras duas. Pensando nisso, reunimos aprendizados práticos sobre segurança em IA aplicada a PPC — e o objetivo aqui é te ajudar a chegar mais rápido a um uso mais seguro dessa tecnologia.
Cada camada de proteção já se paga sozinha
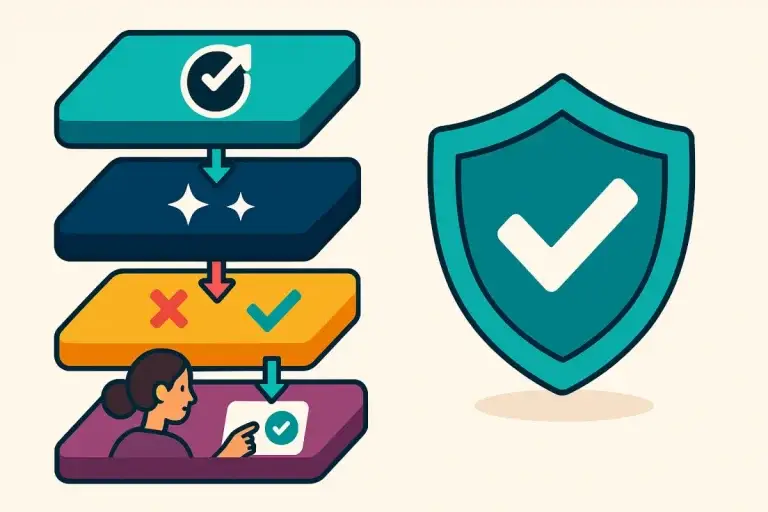
O motivo de eu preferir apresentar isso como três técnicas separadas, em vez de um sistema único, é simples: não é preciso implementar as três pra já sentir benefício. Cada camada resolve um tipo diferente de falha, e cada uma delas já entrega valor no momento em que é ativada.
- Camada 1: Uma base de dados melhor significa menos respostas erradas ditas com confiança. Isso vale a pena mesmo que você nunca deixe um agente escrever ou alterar nada sozinho. É por aqui que a maioria deveria começar.
- Camada 2: Uma camada de políticas garante que as mudanças feitas fiquem dentro dos limites que você definiu — não importa se a alteração veio de um agente, de um script ou de uma pessoa tendo um dia ruim.
- Camada 3: Uma etapa de revisão garante que nada chegue à conta sem que alguém veja antes. E, de quebra, você acaba com um histórico registrado do porquê de cada decisão. Isso vale a pena mesmo que sua base de dados seja rasa e você não tenha nenhuma política definida ainda.
Essas camadas se somam, e é essa parte que eu acho genuinamente satisfatória. Uma boa base de dados torna as propostas do agente dignas de revisão, então a etapa de revisão passa a parecer alavancagem, não trabalho extra. As políticas, por sua vez, filtram os erros óbvios antes que um humano precise olhar pra eles, o que mantém a fila curta o suficiente pra as pessoas continuarem abrindo ela. Ou seja, cada camada faz a próxima funcionar melhor do que funcionaria sozinha.
Assim, se você está começando do zero, comece pela base de dados — é o retorno mais rápido e exige menos estrutura pra colocar em pé. Se você já deixa um agente fazer alterações, adicione políticas ainda esta semana. E se já tem as duas coisas, a fila de revisão é o que transforma essa prática de “algo que você usa” em “algo que o seu time usa” de verdade. A ordem importa menos do que o acúmulo: qualquer uma dessas camadas já te deixa em situação melhor do que ontem, e cada nova camada se soma à anterior.
Camada 1: dê uma boa base de dados ao agente
Um agente cego é um agente perigoso. Pergunte a um agente conectado a uma camada de dados rasa por que o seu CPA subiu no mês passado. Ele vai responder — com fluência, na hora, baseado no pedaço da conta que conseguiu alcançar. O problema é que aquilo que ele não conseguiu ver pode ser justamente a resposta inteira. Mesmo assim, ele vai se virar com o que tem.
Por isso, entenda que dar uma boa base de dados ao agente é um recurso de segurança, não de conveniência. Cada lacuna no que um agente consegue enxergar é um espaço onde ele vai inventar algo — e vai fazer isso exatamente com o mesmo tom confiante do resto do discurso. Não existe uma “pista sonora” que denuncie quando ele está chutando.
Veja o que se espera de um MCP, ou de qualquer camada de dados, que vai servir de base pro raciocínio de um agente em PPC:
- Camada de consultas completa para o Google Ads. GAQL de verdade, com acesso a qualquer recurso, campo, segmento ou métrica que a API exponha — não um resumo curado do que um gerente de produto achou interessante. No momento em que sua base de dados vira um subconjunto curado, você limita quais perguntas o agente vai responder bem, sem nem avisar quais são elas.
- GA4 lado a lado com os dados de anúncios. Assim, “o que aconteceu depois do clique” passa a fazer parte da mesma pergunta, em vez de virar uma segunda ferramenta e um cruzamento manual de dados. Muitas das perguntas de diagnóstico que as pessoas realmente fazem cruzam essa fronteira — e se ela continuar existindo, o agente vai chutar ao atravessá-la.
- Histórico completo de mudanças, com todos os autores. Edições feitas na interface, scripts, Optmyzr, outras ferramentas — tudo registrado. Assim, “quem fez a mudança que afetou nosso ROAS em março” vira uma pergunta com resposta, em vez de virar assunto de grupo de WhatsApp.
- Palavras-chave negativas consolidadas nos quatro níveis (conta, listas compartilhadas, campanha e grupo de anúncios), com uma checagem determinística de se uma determinada busca já está bloqueada e por qual negativa, além de uma lista das campanhas sem nenhuma proteção negativa. Esse é um dos pontos mais comuns onde se vê um agente raciocinar com confiança e errar, porque o estado real está espalhado em quatro lugares diferentes e ninguém junta tudo.
- Auction Insights, com detalhamento por domínio concorrente, mostrando seu próprio desempenho em cada palavra-chave que vocês dividem. Perguntas competitivas são as mais difíceis de checar quando há uma alucinação, porque você não tem uma fonte independente pra conferir a resposta.
- Benchmarks setoriais. Seu CTR, CPC, taxa de conversão e parcela de impressões comparados, em percentil, com outras contas do seu setor — em vez de uma média genérica de um post de blog de três anos atrás que todo mundo cita e ninguém sabe de onde veio.
- Múltiplas plataformas de anúncios. Google, Microsoft, Meta, Amazon, LinkedIn, OpenAI, TikTok, Yahoo. Perguntas sobre orçamento raramente dizem respeito a uma única plataforma, mesmo quando quem pergunta trabalha majoritariamente com uma delas.
- Um perfil armazenado de cada conta. Modelo de negócio, postura econômica, mix de estratégias de lance, estrutura, comportamento de orçamento, o que já foi testado e o que aconteceu em cada teste. O agente lê isso antes de abrir a boca.
O MCP da Optmyzr já reúne tudo isso hoje, e a instalação é feita com um clique a partir do diretório da Claude — sem precisar de console de API, token de desenvolvedor ou um engenheiro de plantão. Uma boa base de dados eleva a qualidade de tudo que o agente diz. A próxima camada é o que define o que ele tem permissão de fazer a respeito.
Camada 2: coloque travas no que o agente pode fazer
Como impedir que uma IA torre um mês inteiro de orçamento de anúncios por engano? Não é pedindo educadamente. E não é no prompt.
O ideal é usar uma camada de políticas que controla o que uma IA pode e não pode fazer — e essa camada precisa ficar separada da própria IA, pra que ela nunca consiga mudar as próprias regras. Defina as regras uma vez e faça valer sempre, em qualquer situação.
Essa é a lógica de “camadas de automação”, sobre a qual venho escrevendo há anos em meus livros, agora aplicada a essa nova primeira camada. A ideia original é simples: um sistema faz o trabalho — como as próprias automações de lances e orçamento do Google — e um segundo sistema, formado pelas suas próprias automações, scripts ou motores de regras, valida o que o primeiro fez antes de qualquer coisa seguir adiante.
Com informações de searchengineland.com.