O WordPress 7.1.1 foi lançado em 17 September 2026 como uma atualização de manutenção e segurança. A nova versão reúne 11 correções de segurança e 17 ajustes no núcleo da plataforma. Entre os problemas resolvidos, o principal é uma vulnerabilidade de cross-site scripting armazenado (XSS) sem autenticação na função wpautop(), responsável por transformar quebras de linha em parágrafos em grande parte do conteúdo exibido pelo sistema.
WordPress 7.1.1 corrige vulnerabilidade XSS
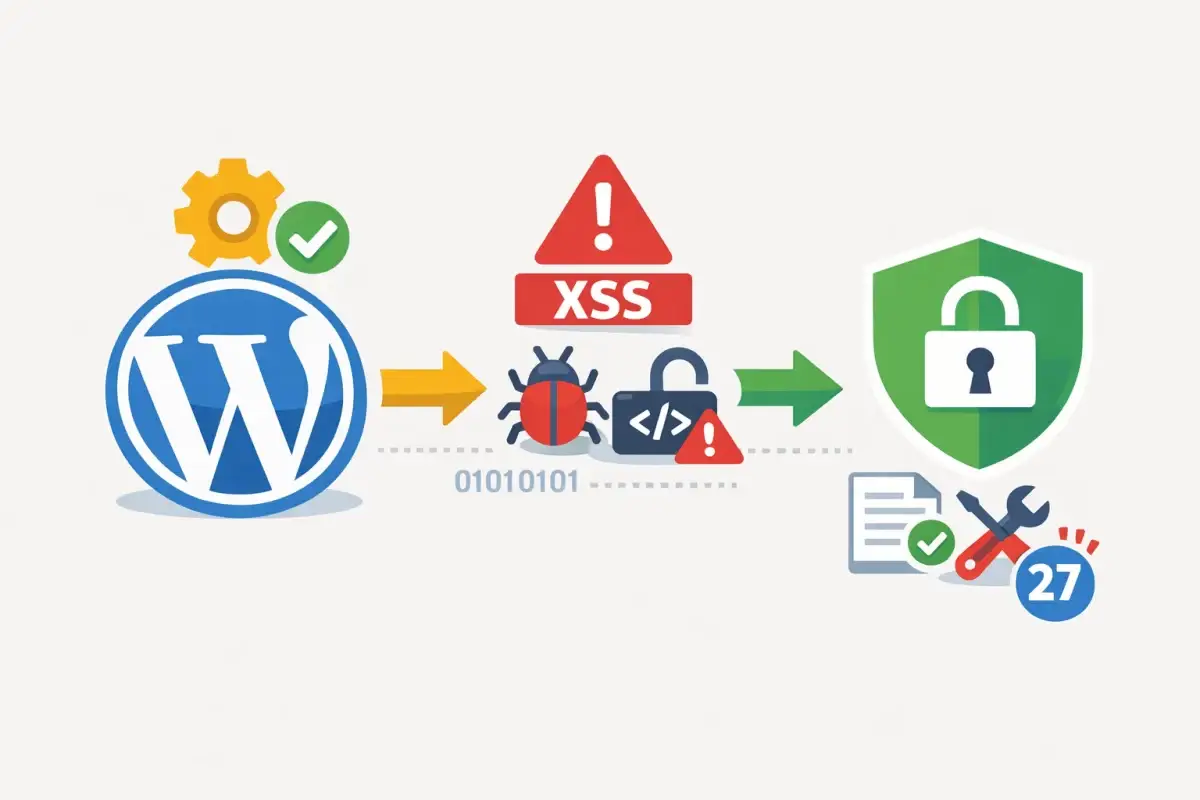
Identificada por Rafie Muhammad, a falha afeta todas as versões do WordPress até, inclusive, a 7.1. O problema recebeu a classificação 7.1 no CVSS 3.1 e foi catalogado como CVE-2026-93485. Além disso, não é necessário possuir uma conta para explorar a vulnerabilidade: o invasor pode inserir o conteúdo malicioso em um comentário comum, enviado por um visitante anônimo.
O código passa pela função wp_kses(), usada pelo WordPress para filtrar comentários, porque inicialmente não apresenta características que normalmente seriam removidas. O risco surge mais tarde, quando o comentário é exibido e os filtros de apresentação reorganizam sua estrutura. Dessa forma, um texto controlado pelo atacante pode alcançar a área de atributos de uma tag HTML e resultar na execução de script na origem do próprio site para qualquer visitante, com ou sem login.
A origem técnica está em uma expressão regular de wpautop(), localizada em wp-includes/formatting.php. Na versão anterior, o processamento interpretava o primeiro caractere > como o encerramento de uma tag, mesmo quando ele aparecia dentro de um valor entre aspas. A função também substituía quebras de linha dentro de elementos por um comentário HTML, criando justamente o caractere necessário para a exploração.
Moderação reduz o risco, mas não elimina a ameaça
Para que o ataque funcione, o comentário precisa ser publicado. Em uma instalação padrão, a configuração comment_previously_approved envia comentários de novos autores para moderação. No entanto, essa barreira não deve ser tratada como controle de segurança: a aprovação é uma tarefa rotineira, o conteúdo pode parecer normal na fila e autores que já tiveram um comentário aprovado passam a ser aprovados automaticamente.
Por isso, sites que aceitam comentários públicos devem considerar essa a correção prioritária do WordPress 7.1.1, principalmente quando a moderação é delegada ou quando visitantes recorrentes são liberados de novas aprovações.
WordPress 7.1.1: cronologia da correção
- 15 September 2026: a vulnerabilidade foi reportada ao Patchstack Vulnerability Disclosure Program por Rafie Muhammad, validada e comunicada à equipe do WordPress.
- 17 September 2026: o WordPress 7.1.1 foi lançado com a correção e houve backports para ramificações antigas ainda suportadas.
- 18 September 2026: o WordPress 7.1.1 foi lançado com a correção e houve backports para ramificações antigas ainda suportadas.
- 18 September 2026: o problema foi publicado no banco de dados de vulnerabilidades do Patchstack.
Outras falhas corrigidas na atualização
As outras dez correções de segurança envolvem principalmente controle de acesso e exposição de informações, e em sua maioria exigem uma conta com determinados privilégios. Acesso de nível Contributor permitia substituir posts arbitrariamente e explorar um path traversal no controlador de templates da REST API; ambos os problemas foram reportados pela Anthropic. Esse mesmo nível de acesso também permitia expor slugs de posts em rascunho e pendentes, em falha atribuída a hermanhms.
Usuários autenticados podiam reparentar comentários, inclusive notas, em um problema reportado por viridis. Já o nível Author permitia publicar alterações de posts changeset via XML-RPC sem a verificação da capacidade de CSS personalizado; a falha foi identificada por Ben Bidner, da WordPress Security Team.
A lista inclui ainda um XSS armazenado em imagens de cabeçalho personalizadas de alguns temas e um problema na HTML API que permitia a um texto modificado escapar de um comentário HTML, ambos reportados por Jeremy Felt, da WordPress Security Team. Também foram corrigidos uma URL capaz de instalar e visualizar um tema do WordPress.org, descoberta por Paulos Yibelo e pwn.ai; uma falha Multisite que permitia ao administrador de um site ativar um plugin exclusivo da rede, reportada por Jesse McNeil; e uma exposição do título de um post-pai privado, identificada por HDWSec.
Como instalar o WordPress 7.1.1
A atualização está disponível no painel, na área de atualizações, e diretamente no WordPress.org. Sites com atualizações automáticas em segundo plano habilitadas receberão o pacote automaticamente. As correções também foram levadas a ramificações antigas até a 4.7; ainda assim, somente a versão mais recente do WordPress recebe suporte ativo. Portanto, a recomendação é instalar o WordPress 7.1.1 o quanto antes.
Com informações de patchstack.com.